 Mores
法国云与托管服务商 OVHcloud 警告用户,其开源命令行工具 OVHcloud CLI 在 GitHub 上被攻击者篡改,0.11.0 至 0.15.0 五个版本被植入用于窃取开发者密钥的信息窃取程序。公司首席执行官 Octave Klaba 披露,问题版本于 10 月 19 日 14:47 出现,在客户报告后于 16:21 被检测并封堵。
OVHcloud 表示 0.10.0 与最新的 0.16.0 版本未受影响,事件已按解决处理,并已启用 GitHub 的发布不可变设置。公司建议下载过受影响版本的用户清理系统并撤销全部密钥。
事件经过
据安全媒体 BleepingComputer 报道,OVHcloud 首席执行官 Octave Klaba 公开披露,公司托管在 GitHub 上的 OVHcloud CLI 仓库遭到入侵。攻击者控制了仓库,并替换了其中若干已发布的版本,使这些版本在用户下载安装后向系统植入信息窃取程序。
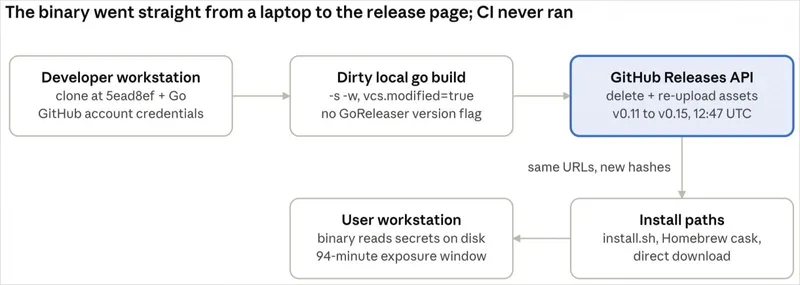
按照 Klaba 给出的时间线,被篡改的版本于 10 月 19 日 14:47 出现,随后在 16:21 被检测并封堵,触发处置的是一份客户报告。从出现到被封堵,问题版本在仓库中存续约一个半小时。
OVHcloud CLI 是该公司面向系统管理员和开发者提供的开源命令行工具,用于在终端中直接管理云与托管服务,也可用于自动化任务。此次事件因此直接涉及开发者的本地环境与凭据安全。
受影响版本
Klaba 列出的受影响版本为 v0.11.0、v0.12.0、v0.13.0、v0.14.0 和 v0.15.0,共五个。更早的 0.10.0 与最新的 0.16.0 未受影响,被认定为干净版本。
据威胁情报平台 OpenSourceMalware 的报告,受影响的平台包括 macOS(Intel 与 ARM)、Linux(x86-64 与 ARM64)以及 Windows x86-64。从源码构建的版本和 Docker 镜像未受影响。
该平台同时指出,凡是运行过受影响二进制文件的机器,都应视为其上所有密钥已经泄露。这一判断与 OVHcloud 后续给出的处置建议方向一致。
攻击手法
Klaba 说明,恶意程序本身质量不高,但其目的是从磁盘上读取密钥。他在后续更新中提到,GitHub 的发布不可变设置当时处于关闭状态,这使得权限足够的账户可以绕过 CI/CD 检查直接修改已发布的版本。
他强调,包含单元测试、功能测试、CVE 检测等环节的整套 CI/CD 流水线并未受到影响。OpenSourceMalware 的研究人员也确认,攻击者没有改动流水线,而是上传了在本地构建、已被植入恶意代码的安装包。
该平台认为此次攻击很可能属于新一轮 GlassWorm 行动。GlassWorm 自 2025 年末以来活跃,曾影响 VSCode、OpenVSX、GitHub 和 npm 等软件开发生态。研究人员发现,攻击所用的 GitHub 账户已被控制超过半年,其公开仓库显示 2026 年 3 月 5 日发生过一次脚本化的历史改写,并存在一个隐藏的 preinstall.js 加载器,该加载器通过 Solana 备忘录死信箱解码出第二阶段内容。相关钱包是已知的 GlassWorm 指标,但研究人员并未分析通过被篡改的 OVHcloud CLI 投递的恶意载荷。
官方回应与处置
OVHcloud 已将此事按解决处理,并启用了 GitHub 的发布不可变功能,以防止已发布的版本再被直接改写。Klaba 在说明中承认二进制文件质量较差,但提醒它仍可能完成窃取目的。
公司方面建议,下载过受影响 CLI 包的用户应清理系统,并撤销全部密钥。Klaba 的原话是,如果受到影响,请更换磁盘上的所有密钥。
从公开信息看,OVHcloud 尚未披露受影响下载量的具体数字,也未说明攻击者是否已实际利用窃得的凭据。事件的性质被归为供应链攻击,涉及开源发布环节的完整性问题。
用户应对建议
对使用过 0.11.0 至 0.15.0 版本的用户,首要动作是停止使用这些版本,检查系统是否被植入异常组件,并更换机器上保存的全部密钥与凭据。仅升级到 0.16.0 并不足以消除此前已发生的泄露风险。
由于从源码构建的版本与 Docker 镜像未受影响,通过这两种方式获取工具的用户风险较低。使用官方预编译二进制文件的 macOS、Linux 和 Windows 用户则应重点排查。
此次事件也提示,开源项目的发布流程若未启用不可变设置,已发布的产物仍可能被高权限账户替换,而 CI/CD 检查无法覆盖这一环节。OVHcloud 在事后启用该设置,正是针对这一缺口。
要点
- 受影响版本为 0.11.0 至 0.15.0
- 问题版本 10 月 19 日 14:47 出现,16:21 被封堵
- 0.10.0 与 0.16.0 版本未受影响
- 攻击者通过劫持开发者 GitHub 账号修改发布
- macOS、Linux 与 Windows x86-64 平台受影响
正在读取登录状态…
暂无讨论,说说你的看法吧