 Mores
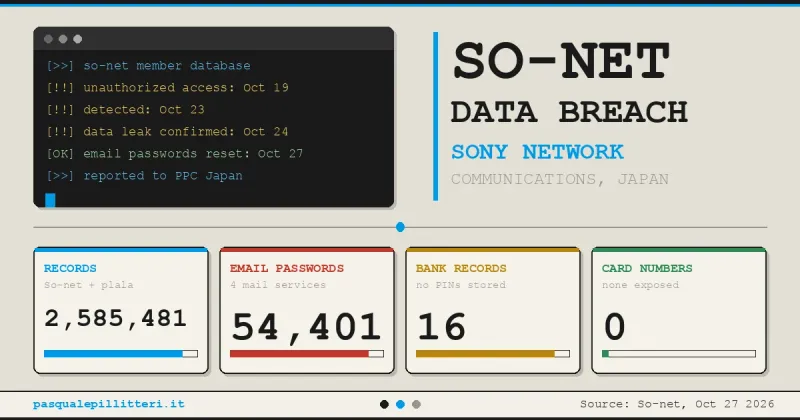
索尼集团旗下负责运营日本互联网服务商So-net的索尼网络通信于2026年10月27日确认,其会员数据库遭到黑客攻击,So-net与plala客户共2585481条记录被盗,其中54401个邮箱地址的密码一并外泄。公司已在官网发布致歉公告,并作废相关邮箱密码。
入侵发生在10月19日,索尼直到23日才发现,27日才对外通报。公司表示目前尚未确认二次损害,已向日本个人信息保护委员会上报,并启动安全与信息管理复查。
从入侵到公开的八天
根据索尼网络通信公布的时间线,外部对会员数据库的未经授权访问发生在10月19日(周一)。公司直到10月23日(周五)才确认存在访问,随后关闭了涉事服务器,并阻断了来自攻击源的通信。
10月24日(周六),调查确认个人信息发生泄露,并锁定了泄露的项目与数量。10月27日(周二),公司对外通报,并作废相关邮箱密码。从攻击者进入系统到公开通报,间隔八天。
公司表示,已将此事上报日本个人信息保护委员会(PPC),并启动对安全与信息管理的复查。公告没有说明攻击者身份、入侵手法或所利用的漏洞,也没有给出调查结果的公布日期。
泄露范围与未受影响服务
公告把泄露内容分为几块。最大的一块是So-net,共2141986条记录,其中现有客户1869771人,另有272215名自2026年3月起退订的前客户。每条记录包含姓名、电话号码、邮箱地址、用户ID、出生日期、性别以及上网所用的ID。
第二块是plala(Sコース)的443495条记录,包括422365名现有会员和21130名前会员,字段与So-net部分相同。两部分相加即2585481条,统计的是记录数而非去重后的人数。
此外还有16条银行账户记录,含银行名称与代码、分行、账户类型、账号和户名,但不含PIN码,因为公司不保存该信息;另有7条与密码重置通信相关的信息,已被作废。
公司称,So-net账户用于登录个人页面My Page的密码没有外泄,信用卡数据同样没有,因为So-net并不保存卡号。NURO以及公告所列服务之外的其他服务均未确认发生泄露,PlayStation Network不在受影响服务之列。公司同时说明,所有数字反映的是10月24日的调查结果,原因与范围仍在核查,总数可能上升或被修正。
邮箱密码为何最敏感
54401个邮箱地址除个人信息外,密码也一并外泄,涉及四项服务:免费的Mail Service G涉及24655个地址,付费的A-Box附加邮箱17672个,So-net VAIO Mail 7005个,PostPet Mail 5069个。
邮箱之所以关键,在于几乎所有在线服务都允许通过发往邮箱的链接找回账号。控制邮箱的人可以在其他服务上发起密码重置并读取邮件,这是数据泄露演变为账号被盗的关键一步。公司因此在10月27日公告当天作废了所有相关密码。
索尼没有说明这些邮箱密码是明文保存还是加密保存,因此无法判断其被破解的难度。在其他服务上使用同一密码的用户,也应一并修改。
公告未说明攻击者是谁,也未说明如何入侵。截至10月27日尚无二次损害报告,但八天内未发现滥用,并不能证明数据没有在流通。
受影响用户可采取的措施
使用上述四项邮件服务的用户,需要在My Page中设置新密码,网址应手动输入,不要点击邮件中收到的链接。若邮件通过Outlook等客户端收发,也要同步更新。So-net官方FAQ提醒,修改后需要几分钟到约半小时才能生效。
所有会员,包括2026年3月起退订的前会员,都应警惕钓鱼信息。真实的姓名、电话、出生日期和性别,正是制作可信钓鱼内容的原料。若有信息冒充So-net、准确说出你的号码并要求“验证账户”,不要打开,短信和电话同理。
公司开通了专线0120-36-8887,接听时间为周一至周六10时至18时,10月27日延长至20时,11月1日和3日也有加班接听,后续更新可查看FAQ。
对于日本以外的用户,只有曾经办理过So-net或plala套餐或邮箱才需要处理;若用过这四项邮件服务中的任何一项,应修改密码,并在重复使用过该密码的其他网站一并更换。
日本接连发生的数据泄露
日本近期数据泄露事件接连出现。10月15日是Sourcenext,2250万个账号连同密码暴露;16日是日本汉堡王1118万条记录和Yamato Transport 531万条记录;随后是Capcom ID,1170万个账号。企业层面,GMO Internet的负责人在集团遭袭后呼吁采取主动防御。
目前没有公开信息表明这些事件彼此关联,攻击者、手法和目标都可能不同。共同点在于日本人的身份数据流通量极大,使每一次新的日语钓鱼都比上一次更可信。
So-net此前也有类似经历。2011年5月,在PlayStation Network数据泄露几天后,一名入侵者闯入该服务商系统,盗走约1225美元的虚拟积分,路透社经NBC News于当年5月20日报道。当年被拿走的是折扣积分,如今是真实的姓名、电话和出生日期。
要点
- So-net与plala共2585481条会员记录被盗
- 54401个邮箱地址的密码外泄,涉及四项邮件服务
- 入侵发生在10月19日,公司23日才发现
- So-net账户密码与信用卡数据未外泄
- NURO与PlayStation Network不在受影响范围内
正在读取登录状态…
暂无讨论,说说你的看法吧