 Mores
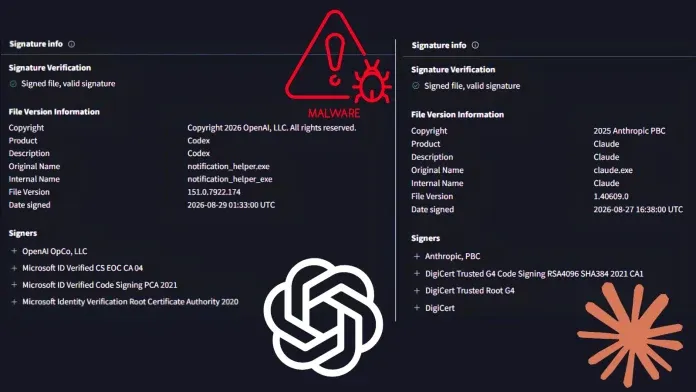
安全研究机构 Check Point 披露了一起名为 Yoba 的恶意软件活动。运营者在 GitHub 上发布伪造项目,冒充 GPT-5.6 Sol、GPT-6 Astra、Claude Opus 等 AI 工具桌面客户端,诱导用户下载安装。一旦运行安装程序,攻击者便可取得对受害者电脑的控制权。
这些伪造项目通过 GitHub Pages 页面展示软件介绍和下载按钮,下载链接指向存放在 GitHub Releases 中的 ZIP 压缩包。研究人员认为,这些页面能出现在谷歌搜索结果前列,与搜索引擎优化投毒有关。
伪装方式与传播路径
按照 Check Point 的观察,Yoba 活动的运营者在 GitHub 上建立项目仓库,将其包装成名为 GPT-5.6 Sol、GPT-6 Astra 和 Claude Opus 的桌面客户端。这些名称借用了当前受关注的人工智能产品,使访问者容易将其误认为官方发布的软件。由于项目托管在开发者普遍信任的 GitHub 平台上,其外观对不少访客具有迷惑性。
每个伪造项目都配有 GitHub Pages 页面,用于介绍软件功能并放置下载按钮。按钮指向存放在 GitHub Releases 中的 ZIP 压缩包,用户点击后即可取得安装文件。研究人员指出,这些仓库并未通过刷星标或伪造分支来制造热度,但相关页面仍出现在谷歌搜索结果靠前位置,他们认为这与搜索引擎优化投毒有关,即运营者调整标题、描述和托管域名,使搜索引擎给予更高排名。
与常见做法不同,这批 ZIP 文件没有设置密码保护。运营者通常会给压缩包加密,以阻止自动化扫描工具打开文件,而此次样本依靠内置的反分析检查维持较低的检出率。研究人员认为这种模式正在变得普遍。
签名文件与 DLL 侧加载
Check Point Research 称,每个 Yoba 压缩包内都包含一个来自 OpenAI 或 Anthropic 的真实且带签名的 Setup.exe,以及一个恶意的 winmm.dll。这一组合利用的是 DLL 侧加载技术:Windows 会按名称从程序所在目录加载库文件,因此放置在同一目录下的恶意文件可以在受信任进程内被执行。
MITRE 对该技术的说明是,它把恶意行为隐藏在合法且受信任的进程之下,被这样利用的正常程序往往不会触发告警。许多安全工具信任带签名的软件,这使此类手法更难被发现。
名为 YobaDropper 的投放器会检查自身是否以预期的 Setup.exe 名称运行。若它在沙箱中单独运行,这一检查就会失败。它还会检查受害者的键盘语言,跳过设置为俄语及若干前苏联地区语言的系统。若用户不具备管理员权限,程序会显示提示并停止运行。
木马如何躲避检测
在权限满足条件时,投放器会在 ProgramData 下创建文件夹,把一个合法的 Windows Media Player 文件复制进去,并释放名为 YobaLoader 的第二个库文件。随后它创建一个在开机三分钟后启动的计划任务,该任务被标注为微软组件,因此在任务列表中看起来正常。
YobaLoader 不连接固定服务器,而是读取 Telegram 频道 yoba fanclub 的头像图片,用图片最后 50 个字节构造新的域名,域名形如 adjective-noun-verb-number.dedyn.io。更换频道头像即可生成新域名,使封锁更加困难。
接下来,加载器向谷歌的 DNS-over-HTTPS 服务查询存放在 DNS TXT 记录中的隐藏指令,这类流量看起来与正常的加密网页浏览无异。加载器用 Ed25519 签名校验指令,并以 AES 解密。指令指向托管在 files.catbox.moe 上的文件。在此次活动中,最终载荷是通过 Tor 连接的 XMRig 加密货币挖矿程序。
最终载荷与溯源线索
研究人员提醒,该加载器是通用型的,后续攻击波次可能投递其他恶意软件,包括勒索软件或数据窃取工具。这意味着当前观察到的挖矿程序未必是这一基础设施的唯一用途。
溯源方面,伪造仓库使用了三个电子邮件地址,其提交时间分别指向 UTC+4、UTC-4 和 UTC+3 时区。研究人员认为这种混合很可能意在掩盖运营者的真实位置。恶意文件的编译时间指向 UTC-4。Check Point 还报告了一些暗示俄罗斯来源的迹象,但表示这些线索有用,却不能证明幕后主使身份。
YobaDropper 的早期版本出现在 2026 年 6 月初,当时使用名为 Cursor.exe 的进程,显示运营者的诱饵随时间发生过变化。此前其他研究团队也报告过类似手法:奇安信称伪造的 DeepSeek TUI 仓库把恶意软件藏在 Releases 页面的 7z 压缩包中,同一团伙还发布过以 Claude、Grok 和 WormGPT 命名的假冒安装程序;Sophos 研究人员则发现一个假冒 Claude 网站提供的 Claude-Pro Relay 压缩包,其安装程序会释放名为 Beagle 的后门。
用户与企业的防范建议
研究人员建议,用户应只从公司官方网站下载人工智能工具,例如 openai.com 或 anthropic.com。在运行任何下载内容之前,应检查仓库所有者、账号年龄、提交历史以及真实贡献者数量。
对安全团队而言,应关注从用户文件夹加载 DLL 的带签名程序、带有微软标签的未知计划任务,以及异常的 DNS-over-HTTPS 流量。封锁未知软件来源并限制管理员权限,也有助于减少损害。MITRE 关于 DLL 侧加载的指引把监控 DLL 加载和新文件创建列为关键步骤。
要点
- 伪造项目冒充 GPT-5.6 Sol、GPT-6 Astra 和 Claude Opus
- 下载按钮指向 GitHub Releases 中的 ZIP 压缩包
- ZIP 内含 OpenAI 或 Anthropic 的真实签名 Setup.exe 与恶意 winmm.dll
- 木马跳过俄语及多个前苏联地区语言系统
- 最终载荷为经 Tor 连接的 XMRig 挖矿程序
正在读取登录状态…
暂无讨论,说说你的看法吧