 Mores
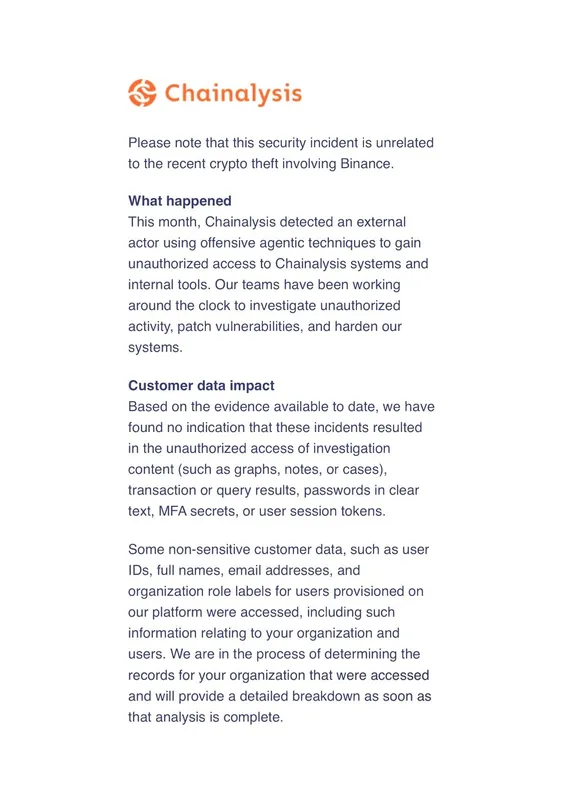
专门追踪加密货币黑客的 Chainalysis 自身也遭到了黑客攻击。该公司在发给客户的电子邮件中表示,本月有外部主体利用“攻击性代理技术”,未经授权访问了其系统及内部工具,部分非敏感的客户数据遭到访问。
Chainalysis 强调,没有迹象表明调查内容、交易或查询结果、明文密码、多重身份验证密钥或用户会话令牌遭到未经授权访问,并声明此次事件与近期涉及币安的加密货币被盗事件并无关联。
事件经过
据 PANews 10月31日消息,以追踪加密货币黑客活动为主要业务的 Chainalysis 自身成为黑客攻击的目标。
邮件将访问行为描述为借助攻击性代理技术实施,即外部主体通过这类技术手段进入公司系统与内部工具。Chainalysis 在邮件中向客户通报了这一情况,但未在已公开的信息中说明攻击发生的具体日期、持续时长或涉及的具体工具名称。
这一事件的特殊之处在于,受影响公司的主营业务正是对加密货币领域的非法活动与黑客行为进行追踪分析,其自身系统却在此次事件中被外部主体未经授权访问。
泄露的数据范围
根据 Chainalysis 的说明,遭到访问的是部分非敏感客户数据,具体包括用户 ID、姓名、电子邮件地址以及组织角色标签。公司将这些信息归类为非敏感数据,未披露受影响客户的数量或涉及的组织范围。
Chainalysis 同时列出了没有迹象表明遭到未经授权访问的数据类型,包括调查内容(如关联图谱、笔记或案件信息)、交易或查询结果、明文密码、多重身份验证(MFA)密钥以及用户会话令牌。
这一区分意味着,公司目前判断泄露范围限于客户身份与联系类信息及组织角色标签,而未延伸至调查分析成果、账户凭据与登录会话等更为敏感的环节。上述判断基于公司现有调查,邮件中未提供进一步的技术细节。
公司回应与澄清
Chainalysis 通过客户邮件通报了事件,并在邮件中作出上述说明。公司对未受影响的数据类别逐一列举,以界定此次事件的边界,同时将泄露内容限定为非敏感客户数据。
从公开信息看,Chainalysis 未披露攻击者的身份、归属或动机,也未说明是否已采取额外的安全加固措施,或是否已就此事通知监管机构。公司也未给出调查完成的时间表。
对于一家为执法机构、交易所与金融机构提供区块链分析服务的企业而言,客户名单与组织角色标签本身即具有指向性,但公司在邮件中仍将这部分数据定性为非敏感,未就潜在影响作进一步评估。
与币安事件的关系
据来源页面信息,2026年10月30日币安热钱包遭黑客攻击,相关专题持续追踪被盗信息;同一来源的其他报道提到,币安方面称已填回约80%被盗资金,并计划在约34小时内分阶段恢复提现。
Chainalysis 的声明仅否认两起事件存在关联,未进一步说明作出这一判断的依据,也未透露其是否参与币安被盗事件的相关调查或分析工作。
要点
- Chainalysis 本月遭外部主体未经授权访问系统
- 泄露数据包括用户 ID、姓名、邮箱及组织角色标签
- 公司称调查内容与密码等未受影响
- Chainalysis 声明与币安被盗事件无关
正在读取登录状态…
暂无讨论,说说你的看法吧