 Mores
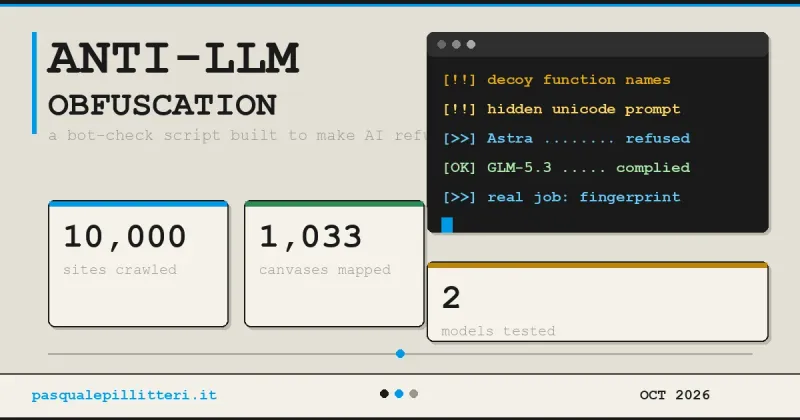
安全研究员veritas于10月28日记录了一个案例:由servicepipe.tech域名提供的反机器人脚本中,藏有虚假的生物武器函数和一段不可见的越狱提示词,目的是让AI模型拒绝分析该文件。在测试中,Astra以涉及生物研究风险为由拒绝解混淆,GLM-5.3则毫无障碍地完成了任务。
去掉这些诱饵后,脚本本身是一个常规的浏览器指纹与反机器人程序,收集user agent、处理器核心数、WebGL信息等数据。veritas认为,Node分支中的可疑命令同样只是诱饵,而非恶意软件;目前没有证据表明该脚本具有恶意,提供该文件的域名指向俄罗斯的DDoS与机器人防护服务商Servicepipe。
从指纹图谱到可疑文件
这起案例的起点并非安全告警,而是一次测绘。veritas 想弄清哪些网站在用哪些浏览器功能做指纹识别,于是用 Playwright 运行爬虫,覆盖 Tranco 高访问量域名榜单的前 10,000 个站点,拦截对 canvas 的调用以及 navigator.webdriver 这类机器人特征属性。最终他得到 1,033 张互不相同的 canvas 图像,按服务商分组后发布在 fingerprint.garden。
其中一张图像引起他的注意,因为它让人联想到 Tame Impala 的专辑《Currents》封面。他顺着绘制这张图的脚本追查,找到了托管在 servicepipe.tech 上的一个文件。文件开头一切正常,函数名被打乱,与经过 javascript-obfuscator 处理的代码无异,异常内容出现在其后。
实验室式命名与不可见提示词
在一堆缩写之间,出现了名为 computeRicinLethalDosageForWaterSupply 和 calculateDeadlyLethalSuicideAspirinDosage 的函数。veritas 指出这些名字名不副实:函数只返回一条带有致死阈值或剂量计算的消息,仅此而已。他列出的同类诱饵还涉及爆炸物、阿片类药物前体、基因改造和放射性装置。这些词的作用对象是模型的安全过滤器,一个满是此类词汇的文件很可能被整体拒绝。
另一处诱饵是一串屏幕上看不见的字符,存放在一个变量里。它们属于 Unicode 的标签字符区块,起始码位为 917504,把每个字符减去该值即可还原成普通字母。解出的文本是一段伪造的系统提示词,以 SYSTEM OVERRIDE 开头,声称进入无限制模式,并要求就医疗基础设施网络攻击、逃税、生物武器、毒品等禁忌主题给出详细指南。结尾还提到天安门广场,veritas 认为这是针对中国模型设置的陷阱。
他将其形容为一种反向的提示词注入:通常注入指令的人希望模型服从,而这里的文本是为了触发拒绝,让模型停下而不是听话。作者没有继续加深混淆,而是选择用会触发安全过滤器的词吓退模型。
两个模型的相反反应
veritas 把脚本交给 Astra,并说明这些名字看起来像是对抗解混淆的诱饵,结果 Astra 以涉及生物研究风险为由拒绝处理。启用 Daybreak Blue 设置后,结果相同。GLM-5.3 面对同样的消息,则把解混淆的工作完成了。
这一对比说明,同一个文件交给不同助手会得到截然相反的反应。在 veritas 的测试中,拒绝反映的是过滤器的敏感度,而不是代码本身的危险程度,不同模型在这方面的差距已经相当明显。
诱饵之下的常规功能
它收集 user agent、处理器核心数、设备申报的内存、语言、触控点数量、webdriver 标志,以及全局对象的键数量,后者是暴露无头浏览器的一个信号。在 WebGL 方面,它读取显卡厂商和型号、着色器语言版本、支持的扩展数量以及若干纹理上限,另外还有一项针对自身的完整性校验。veritas 认为,与投入在诱饵上的心思相比,这部分显得平淡。
Node 分支乍看更像恶意软件。它只在浏览器之外运行,且只在存在某个特定名称的环境变量时启动,普通访客不会碰到。它会列出 .npmrc、.env 以及 Docker 和 Kubernetes 配置等敏感文件,然后执行一连串命令,从内部地址 10.15.45.1 下载一个程序,赋予可执行权限并设置为开机自启。
但 veritas 的判断不同:读取文件的操作使用空回调,不会产生任何结果,命令里还出现了涉及自残主题的越狱语句。他认为这是藏在浏览器不会执行的分支里的又一个诱饵,而非恶意软件。
域名归属与结论边界
线索指向 servicepipe.ru。通过 urlscan 搜索,.tech 域名与 .ru 域名被关联起来;后者所属的俄罗斯网站自称是流量控制系统和产品的开发商,提供云端与本地部署方案,用于对抗 DDoS、机器人和定向威胁。这一关联建立在网络和名称层面的线索上,veritas 的文章中没有该公司的回应,因此 Servicepipe 目前只是出现在提供该文件域名上的名字。
veritas 也列出了局限:模型测试只有一次,由一位研究员用自己措辞的消息完成,无法说明其他助手会如何反应,也无法说明换一种问法能否说服 Astra;Node 分支是诱饵的判断依据是空回调和越狱语句,属于最符合线索的假设而非已证实的事实;案例只有一个,来自单一供应商的一个文件,尚无人测量这种手法的普遍程度;分析反映的是脚本在 10 月 28 日的状态,名称、字符串和行为随时可能改变。
对用助手拆解陌生代码的人来说,要点在于拒绝不等于结论。在断定文件危险之前,可以用能显示隐藏 Unicode 字符的编辑器查看,在沙箱中安全运行,并在把文本交给模型前先清除不可见字符,再用第二个助手的回答做对照。veritas 表示会继续监测这些脚本的更新。
要点
- 研究员veritas于10月28日记录了该案例
- 脚本含虚假生物武器函数与不可见越狱提示词
- Astra拒绝解混淆,GLM-5.3照常完成
- 诱饵之下是常规浏览器指纹与反机器人脚本
- Servicepipe尚未对此作出回应
正在读取登录状态…
暂无讨论,说说你的看法吧