 Mores
Ivanti 发布安全更新,修复 Connect Secure(ICS)远程接入网关的两个新漏洞。这两个漏洞自至少 10 月 1 日起被攻击者串联用于零日攻击,编号分别为 CVE-2026-111357 和 CVE-2026-118527。
两个新漏洞与上月已修补的认证绕过漏洞 CVE-2026-104935 一同被利用。美国网络安全和基础设施安全局(CISA)已将 CVE-2026-104935 列入在野利用漏洞目录,并要求联邦机构限期完成修补。
漏洞性质与利用链条
此次修复的两个漏洞中,CVE-2026-111357 属于高危权限提升漏洞,CVE-2026-118527 则允许已通过认证的攻击者在未打补丁的设备上上传文件。两者与上月修补的认证绕过漏洞 CVE-2026-104935 组合使用,构成一条完整的攻击链。
据发现漏洞的安全公司 Volexity 通报,名为 UTA0576 的攻击者至少从 10 月 3 日起就将 CVE-2026-104935 与另外两个漏洞串联,在已完全打补丁的 Connect Secure 设备上实现未认证的 root 级代码执行。
Volexity 指出,UTA0576 没有投放任何恶意软件或网页后门,而是为执行的每条命令重新利用设备,并篡改日志以掩盖痕迹,从而规避 Ivanti 的完整性检查工具。威胁情报公司 Defused 也证实了 Volexity 的报告,称最早在 10 月 1 日就观察到 CVE-2026-104935 被活跃利用的迹象。
厂商解释与修补节奏
Ivanti 在上周四更新的公告中说明了修补顺序的考虑。公司称,在发现漏洞被利用时,针对 CVE-2026-104935 的修复已经开发完成,并已在受支持版本上进入质量保证环节,因此决定不推迟向客户提供这一解决主要利用路径的修复。
Ivanti 表示,正因如此,最初的披露重点集中在 CVE-2026-104935 上,目的是尽快为客户提供防护。上月发布该漏洞补丁时,Ivanti 已提醒管理员尽快升级,并称知晓存在有限度的在野利用。
暴露资产与攻击者偏好
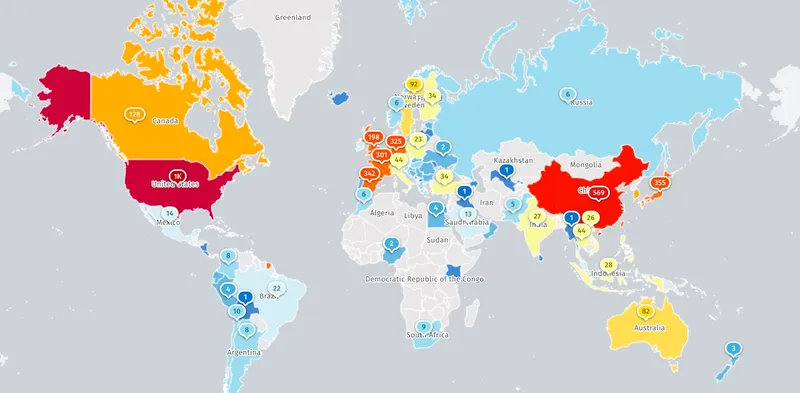
互联网威胁监测机构 Shadowserver 目前跟踪到超过 5,000 个暴露在互联网上的 Connect Secure 实例,但没有信息显示其中有多少已经针对持续进行的攻击完成加固。
攻击者频繁瞄准 Ivanti 漏洞,且往往以零日攻击形式出现,原因是这类漏洞能快速进入企业网络,用于窃取敏感的企业与客户数据。
从历史记录看,Ivanti 近年在 Connect Secure 上修补了多个被在野利用的零日漏洞,其中一些被串联用于大规模攻击并投放恶意软件。2024 年 1 月初,公司修复了命令注入漏洞 CVE-2024-21887 和认证绕过漏洞 CVE-2023-46805,两周后又处理了服务端请求伪造漏洞 CVE-2024-21893。
2025 年 1 月,Ivanti 修复了远程代码执行漏洞 CVE-2025-0282;此后又修复了另一个远程代码执行漏洞 CVE-2025-22457,该漏洞至少从 2025 年 3 月中旬起被与中国有关联的国家背景黑客利用。自 2021 年 11 月以来,CISA 已将 38 个 Ivanti 漏洞标记为在野利用,其中 12 个还被用于勒索软件攻击。
要点
- 两个新漏洞编号为 CVE-2026-111357 和 CVE-2026-118527
- 攻击者自至少 10 月 1 日起串联利用这些漏洞
- CVE-2026-111357 为高危权限提升漏洞
- CISA 要求联邦机构在周五前完成修补
- Shadowserver 追踪到逾 5000 个联网暴露的 ICS 实例
正在读取登录状态…
暂无讨论,说说你的看法吧