 Mores
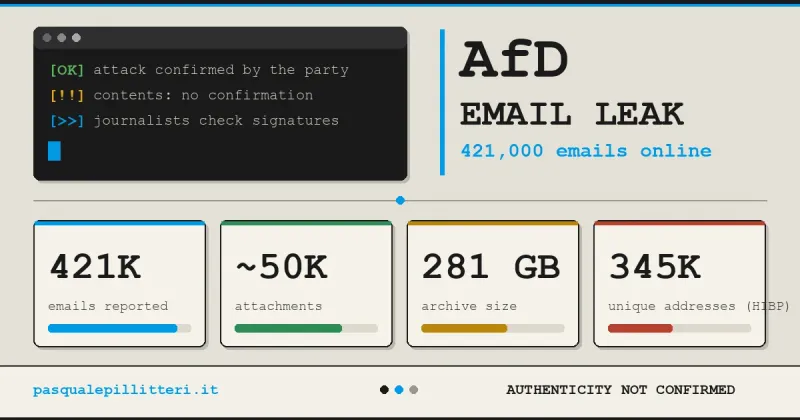
德国极右翼政党德国选择党(AfD)已确认遭到网络攻击。一个自称Hexane的团体于10月19日公开了据称从该党窃取的约42.1万封邮件和约5万个附件,总容量在281至284GB之间,邮件时间跨度从2013年3月至2026年9月14日。
这批数据涉及约十个邮箱,包括联邦总部职能邮箱、党内仲裁法庭邮箱,以及联合主席魏德尔(Alice Weidel)和名誉主席高兰(Alexander Gauland)的邮箱。AfD表示遭攻击的是一家托管服务商而非党的核心服务器,并对内容真实性不予回应;德国媒体仍在逐份核实。
泄露规模与内容
据德国非营利编辑部Correctiv介绍,这批邮件几乎覆盖该党自2013年3月成立至2026年9月14日的整个历史。附件数量在4.8万至5万个之间,总容量依来源不同在281至284GB之间;邮件总数各家说法不一,《图片报》称超过42.1万封,《明镜》周刊统计为421326封。
受影响的邮箱约十个,包括柏林联邦总部的职能邮箱、党内仲裁法庭邮箱,以及联合主席魏德尔和名誉主席高兰的邮箱。档案中并不只有高层人物:据《图片报》报道,文件中出现党员身份证照片、银行对账单、入党申请和地方支部成员名单;德国公共电视台ZDF补充说,部分邮件似乎来自支持者而非党员,内容属于高度私密信息。
Hexane分两层发布材料。对所有人开放的网站上只能看到由人工智能系统生成的摘要,系统按种族主义、反犹主义、财务等主题给邮件分类,并为每封邮件标出从低到严重的等级。原件在第二层,是需要通过种子下载的压缩档案。对只看网站的读者而言,摘要是压缩后的转述,不是邮件本身。
据The Register报道,10月27日,数据泄露查询服务Have I Been Pwned收录此案,统计到约34.5万个不重复的邮箱地址。
入侵经过的说法
AfD称,遭到攻击的是一家托管服务商,而不是党的核心服务器,被复制的邮箱大多已闲置多年。这是官方说法,由ZDF转述。但Correctiv指出,档案中最后一封邮件日期为2026年9月14日,紧邻入侵时间,说明至少一部分被复制的邮件仍在使用。
技术层面的还原来自调查记者Lilith Wittmann,The Register引述了她的说法。入侵据称在9月9日被发现,起点是一个防护不力的WordPress网站,攻击者借此获得对Alternita Dienstleistungs GmbH服务器的持续访问权限。这家公司负责管理该党邮件,The Register称其为AfD所有的公司。被盗数据据称超过一太字节。
上述说法没有任何官方来源证实,依据的是与攻击者以及党内消息人士的交谈。若经过确实如此,薄弱环节出在供应链上:一个无人打理的展示型网站,或一家权限超出必要范围的供应商。
Hexane团体身份尚不明确。据路透社,他们对德国《时代周报》表示,公布这些数据是为了透明;Euronews报道称,谁该为这次攻击负责仍不确定,目前没有关于这次入侵的官方归因。
魏德尔捐款旧案
最受热议的部分涉及一桩旧丑闻。2017年,该党在博登湖地区的地方协会账户收到来自瑞士中间人的13.2万欧元,据ZDF称来自苏黎世的两家制药公司,而德国法律禁止政党接受欧盟以外的资助。联邦议院行政部门对AfD处以39.6万欧元罚款。康斯坦茨检察院撤销了对魏德尔的调查,她始终表示直到2017年9月才得知这些捐款。
《明镜》周刊、ZDF和奥地利《标准报》在国际调查新闻网络OCCRP的技术支持下分析了这些邮件,呈现出另一条时间线。2017年7月10日,魏德尔据称写信给当地财务负责人,让她留意账户,因为有人告诉她会有捐款到账,用于资助社交媒体竞选活动。第二天,她据称要求开设一个专属于她本人资金的子账户;7月底,她据称取得了以她名义指定的捐款的自由支配权,当时已有约3.2万欧元入账。
路透社概括问题的核心:据各编辑部称,魏德尔比她自己所说的得知捐款的时间早了几周就知道有捐款要来。
这里需要说明一点:这样一封邮件只能证明魏德尔在等待竞选资金,并不能证明她知道资金从何而来,也不能证明这些资金不合规。魏德尔否认记者的解读;AfD方面没有就具体邮件置评。
档案中的其他内容
Correctiv提到了一些开除党籍的申请,从文件来看,涉及一名被指在2025年3月竞选摊位上提供纳粹万字旗的党员,以及另一名据称在2026年4月把类似旗帜用作WhatsApp状态的党员。此外还有2025年联邦选举的竞选计划,目标是争取基民盟/基社盟联盟和BSW的选民,以及被认为不适合的党员候选人的内部名单。
档案中还有一份约2.5万个所谓反法西斯活动人士的姓名清单,Correctiv表示无法确认其真实性。
另有一个涉及公民数据的现实后果。据《商报》报道,梅克伦堡-前波美拉尼亚州的一名AfD人士曾向几乎所有户籍办公室索要年轻选民名单,用于精准宣传;多个办公室通过邮件回复了数千人的姓名,有些邮件没有设置密码。这些数据如今出现在泄露档案中,州数据保护机构已启动多项核查程序。
真实性核实与后续
整个档案并未得到认证,但迹象倾向于真实:AfD已确认遭到攻击并有大量数据被窃取;据ZDF报道,许多邮件带有可验证的数字签名,即DKIM系统,邮件服务器用它对外发邮件签名。Correctiv提醒,并非所有文件都有签名,因此验证只能是部分的。
各编辑部因此采用交叉核对的办法:文件元数据、日期的一致性、公开登记信息。该党在第二份声明中表示,不会回答有关真实性的问题,并呼吁媒体不要传播来自数据盗窃的材料;它还称该团体的分析流于表面,因为那由人工智能系统完成,只看关键词而不看上下文。
AfD表示已就这次攻击和数据发布提出刑事控告,柏林检察院目前尚未确认收到。ZDF提到,在德国,窃取和截获数据属于犯罪行为,并指出还有第二个战线即GDPR:政党必须在72小时内向数据保护机构报告数据泄露。据RedaktionsNetzwerk Deutschland报道,这一期限据称已被错过,而AfD称已立即通知主管机构,谁对谁错要由数据保护机构裁定。
德国内政部一名发言人表示,国内情报机构可以在取缔政党这类程序中使用其掌握的所有信息;目前没有消息显示它已审查这些邮件。ZDF写道,法学家们对是否启动程序意见不一;路透社提到,AfD认为取缔要求出于政治动机并加以驳斥。
要点
- Hexane团体10月19日公开约42.1万封邮件
- 档案容量约281至284GB,含约5万附件
- 邮件时间跨度2013年3月至2026年9月14日
- Have I Been Pwned统计约34.5万个不重复邮箱
- AfD称遭攻击的是托管服务商而非核心服务器
正在读取登录状态…
暂无讨论,说说你的看法吧