 Mores
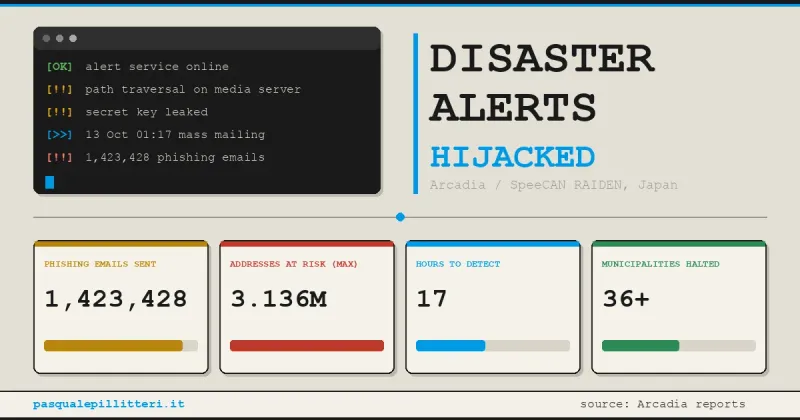
日本大阪府箕面市的应急管理软件企业 Arcadia 确认,其运营的灾害预警服务 SpeeCAN RAIDEN 遭黑客入侵。2026年10月13日凌晨至清晨,攻击者借该系统发出142.3428万封仿冒信用卡公司余额核实通知的钓鱼邮件,最多313.6万个邮箱地址可能已经暴露。
日本各地市町村通过 SpeeCAN RAIDEN 向居民推送地震、洪水与避难指示等预警。据日本媒体报道,截至10月13日21时,已有36个自治体暂停预警推送,香川县一度停用本县服务并引导居民改用县防灾应用。
入侵是如何发生的
Arcadia 在 SpeeCAN RAIDEN 官方博客上分 26 次更新公布了事件经过。按这些更新推断,入侵大约始于 10 月 11 日 6 时,薄弱环节是用于发布邮件附件的服务器,该服务器存在目录遍历漏洞,即通过篡改网址中的路径就能访问内部文件。
16 时,攻击者取得了一份配置文件和源代码,并从中提取出内部服务之间互相认证所用的密钥。他们凭这把密钥对账户标识逐个试探,反复尝试直到猜中,再借助已通过认证的会话进入系统,在系统中看起来就像合法组件。
Arcadia 直到 23 时才察觉异常,当时数据库出现异常负载,距离入侵开始已过去 17 个小时。入口在 10 月 12 日 3 时被堵上,数据库密码于 9 时更换,但系统中仍残留一个隐藏程序,技术人员直到 10 月 13 日 4 时才将其找出。
六小时内发出142万封
10 月 13 日 1:17 至 7:16,这一隐藏程序共发出 1,423,428 封钓鱼邮件,内容仿冒信用卡公司的余额核实通知。其中至少有 869,575 封发往 Arcadia 数据库中根本不存在的地址。
这一数字说明攻击者把该公司的服务器当作中继,用自己的名单群发,利用的正是邮箱和垃圾邮件过滤器对公共预警发件人的信任。
香川县也证实了相关情况。该县在 10 月 13 日 11 时停止了自己的预警服务,15 日 15 时前后恢复,其间引导居民改用县里的防灾应用。
哪些数据面临风险
按 Arcadia 给出的最大估算,此次访问最多涉及 313.6 万个邮箱地址、约 10.5 万个电话号码和 1.5 万个传真号码,还包括联系人姓名、合同数据以及历史记录中保存的消息文本。
影响并未止于主服务。自 10 月 14 日起,公司承认 NET119 也遭到访问,这是为听障和言语障碍人士提供的紧急呼叫服务,约有 1.3 万条记录受到影响,包括姓名、出生日期、性别、住址、电话和邮箱,视频报警内容未发现暴露。第三项服务 119RAIDEN 最多可能暴露 9.7 万个邮箱地址、1.7 万个电话号码和 400 个传真号码。
各机构自报的数字说明这些总数需要谨慎看待。静冈市报告称有 43,030 人的数据可能暴露,但这个数字把不同类别的登记者简单相加,并未剔除重复项。据 Nippon.com 报道,约 12.5 万名日本警察和警务人员的数据也在可能暴露之列。
Arcadia 同时说明了估算的局限:313.6 万个地址是对可访问数据的最大估算,并非已经确认被拷贝;同一个人会出现在多项服务中,真正受影响的居民少于地址数量。入侵链条的复盘来自公司自身,大阪府警方正以涉嫌违反日本《禁止非法访问法》展开调查,公司承诺的第三方机构核查结果尚未公布。
10月下旬的余波
第一次攻击平息之后,问题再次出现。Arcadia 在 11 月 2 日的第 25 次更新中说明,10 月 22 日至 23 日,其系统又发出了一批欺诈邮件。发送接口的账户在 10 月 11 日至 13 日的入侵中被盗,密码随后被暴力破解。
10 月 22 日 6:30,公司切断了与外部系统的连接,攻击者却利用 URL 解析混淆漏洞另找到一条路径,这种缺陷会让两个组件对同一个网址产生不同理解,从而绕过校验。漏洞在 10 月 23 日 10:30 被修复。API 于 11 月 6 日换上新密码后重新开放,客户机构需要重新配置。
此后 Arcadia 为各门户的登录引入了双重验证,委托外部公司做漏洞分析和暗网调查,并已向日本个人信息保护委员会报告了此次事件。此外,学校服务 Raiden School 的部分功能,以及传真、附件和与广播系统对接的功能,也被暂停了数日。
各方说法与应对
Arcadia 社长 Seiichi Tenpaku 在记者会上表示,攻击的规模和速度超出了个人所能做到的范围,并推测使用了人工智能。目前没有公开日志可以证明这一点,一个简单的自动化脚本同样能达到这样的速度,因此这一说法只能算作一种印象。
在服务暂停方面,已有 36 个地方政府向总务省作了通报。日本媒体报道称,该服务客户约有 800 个自治体。
对于登记过相关预警服务的居民,真正的预警绝不会索要信用卡信息,假冒市政府、附带核实余额链接的邮件应当直接忽略。建议同时登记一个备用渠道,例如使用所在自治体的官方应用,并在打开任何附件之前先核对发件人地址。邮件发送虽已在 10 月 13 日和 23 日停止,但联系人信息仍可能在外流传,若在其他地方使用相同密码,也应及时更换。
这类风险并不只存在于日本。许多国家用小区广播发送预警,这种方式无需地址名单即可触达某一区域内的手机;但市政层面的邮件或短信预警服务到处都有,运营者把一份极具价值的联系人档案交给了单一供应商。
要点
- 入侵约始于10月11日6时,17小时后才被察觉
- 10月13日1时17分至7时16分发出142.3428万封钓鱼邮件
- 其中至少86.9575万封发往数据库之外的地址
- 最多313.6万个邮箱地址、约10.5万个电话号码可能暴露
- NET119 与 119RAIDEN 两项服务也遭访问
正在读取登录状态…
暂无讨论,说说你的看法吧