 Mores
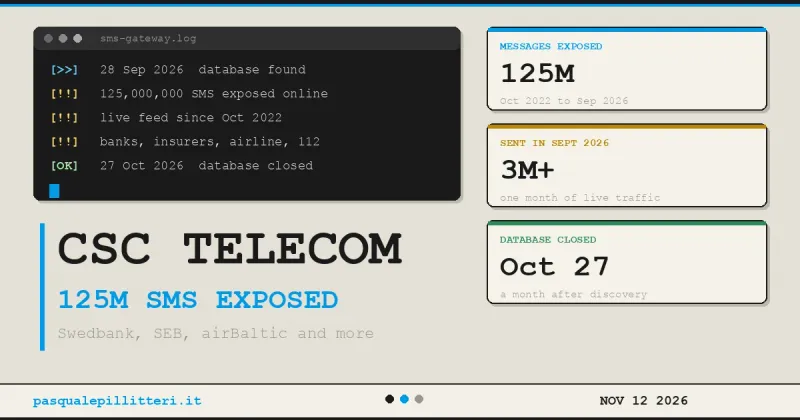
网络安全媒体 Cybernews 研究团队11月11日公布,拉脱维亚企业短信服务商 CSC Telecom 的一个数据库长期暴露在互联网上,存有1.25亿条文字短信,发送时间从2022年10月至2026年9月,并随每条新消息实时更新。库中包括 Swedbank、SEB 在拉脱维亚发出的通知、airBaltic 的航班信息,以及多个服务的登录验证码。
研究人员称,发现时间为2026年9月28日,数据库于10月27日关闭。CSC Telecom 通过保险公司 Artea 转述的声明确认存在与访问配置漏洞有关的安全事件,称漏洞已修复,检查未发现攻击或数据滥用迹象。Swedbank 已暂停使用该供应商并启动调查。
库中四类信息
据研究人员介绍,这个暴露的数据库包含四类信息:发送消息的企业名称与接收者电话号码;短信全文,其中包括认证码、临时密码和重置链接;服务类消息里的个人细节,例如医学检验结果、预约、带姓名和地址的快递、出行日期和银行交易通知;以及每条消息的发送时间、价格和它在移动网络中的传输路径等元数据。
已公布的样本显示信息颗粒度相当细。与 Swedbank 关联的消息里出现了 IBAN 和交易金额,包括收款方、账户余额,有时还能看到消费所在的商店;保险公司 ERGO 的消息载有证件号码、车牌和账单金额;与拉脱维亚紧急号码 112 相关的消息带有电话号码和案件细节;SEB 的截图中可见电话号码。
涉事企业名单多达数十家。除 Swedbank 和 SEB 两家银行外,还有保险公司 ERGO、Compensa 和 Artea,零售与服务商 Porsche、CityBee、Barbora、EuroCash、DEPO、Akropolis、IKI、PerlasGo 和 Autoplius,立陶宛的两家医疗机构,以及拉脱维亚的 airBaltic。数据库是一个 ClickHouse 系统,研究人员发现它时,仅 2026 年 9 月一个月,这项服务就已发出 300 多万条短信。CSC Telecom 主要在拉脱维亚运营,但泄露也波及立陶宛和爱沙尼亚的企业与个人。
实时验证码的风险
研究人员最担心的是内容与时间叠加在一起。数据库随每条消息发出而更新,因此若有人持续盯着它,本可以在双重验证码和密码重置链接发往用户的那一刻就看到,甚至可能早于收件人查看手机。
其次是档案效应。四年的短信足以还原数据库中几乎任何人的画像:在哪家银行开户、在哪买菜、何时出行、做过哪些检查、花多少钱。经常收到 Porsche 通知或银行大额余额提醒的号码,会成为诈骗和社会工程攻击的目标;哪怕不读文本,只要知道某人用 Swedbank、在 Barbora 买菜、手里还有一张 airBaltic 机票,就足以写出一封可信的钓鱼信息。
研究人员同时指出了局限:1.25 亿是消息条数,不同电话号码的数量没有公布,同一个号码可能出现在数百条短信里,实际受影响的人数可能小得多;数据库谁都能访问,并不能证明有人进入过,研究人员没有发现恶意访问的证据,但承认其他人也可能找到过它。此外,CSC Telecom 的确认是间接的,其说法只能从它 11 月 11 日答复保险公司 Artea 的内容中得知,所引用的样本由研究人员挑选。
银行与企业的回应
对问题成因给出最明确说法的是拉脱维亚保险公司 Artea Life Insurance。Artea 转述称,11 月 11 日 CSC Telecom 向其发来一份通用声明,确认存在一起与访问配置漏洞有关的安全事件,该漏洞可能导致未经授权访问短信平台数据库。供应商还表示漏洞已修复,目前的检查没有发现攻击或数据滥用的迹象。Artea 已暂停使用 CSC Telecom 的全部服务并启动内部调查,同时表示相关消息不含姓名、个人身份代码或特殊类别数据,而其他关联信息仍可能属于个人数据。
Swedbank 的一名代表表示,银行已启动调查并暂停使用该供应商,同时要求 CSC Telecom 提供评估事件影响范围所需的全部信息,并建议客户不要轻信索要个人数据、密码或认证码的短信、电话和邮件。SEB 则称,只是在与养老基金相关的营销通信中有限度地使用 CSC Telecom,敏感信息走其他渠道,并称供应商没有就此事件通知它。
airBaltic 表示评估仍在进行,正与供应商一起核查,并称现在就对受影响客户数量下结论为时过早。PerlasGo 表示,目前没有确认其数据外流的信息。拉脱维亚内政部数字中心负责该部和紧急服务的 IT 基础设施,称 112 的内部系统均未受影响,但已就供应商遵守合同和 GDPR 的情况启动核查,要求对方提供正式说明及技术审计数据,并与国家网络安全中心 CERT.LV 和数据保护监察局协调。
责任链条与法规
立陶宛企业 EuroCash 的情况说明了链条在哪里断裂。该公司称自己并不直接使用 CSC Telecom,其一家短信供应商 UAB TCG Telecom 曾短暂使用这项服务,向其客户发送消息。客户从银行收到验证码,银行有短信供应商,这家供应商可能还有另一家,每一环都可能留有文本副本。
从法律角度看,GDPR 把短信供应商视为代银行和商店处理数据的数据处理者。发生违规时,它必须通知客户且不得有不当延误,并且只在必要期限内保存数据。研究人员提出的问题是,一个发送平台为何要把每条消息的文本、号码和元数据保存近四年;至于通知时限是否得到遵守,SEB 称自己没有被告知,则要由监管机构来认定。
此事并非孤例。2019 年,美国企业短信公司 TrueDialog 的一台服务器暴露了数百万条消息;Nextcloud 一案中,一个没有保护的 Elasticsearch 中有 36.7 万条记录。数据库不设密码就敞开示人,已是屡见不鲜的老剧本。
用户应对建议
研究人员建议,凡是过去四年里收到的、来自所列企业的消息,一律按已暴露处理。具体要做四件事:更换银行和电子邮箱的密码,以及所有用短信做第二重验证的账户的密码;只要服务支持,就改用验证器应用或密码管理器;对提到近期出行、就诊预约或购物的消息和电话保持警惕,因为发信人可能读过你的短信,其短信钓鱼攻击会更可信;检查账户流水,以及你没有申请过的密码重置邮件。
研究人员没有公布涉及的号码。因此在波罗的海国家持有 Swedbank 或 SEB 账户、乘坐过 airBaltic,或使用过 CityBee、Barbora 等服务的人,有理由做上述检查。已经用过的一次性验证码对攻击者几乎没有用,它只能用一次,几分钟内就会过期;风险在于仍然有效的临时密码和重置链接,以及旧消息透露出的习惯、余额和行踪。
短信作为第二重验证被认为不够安全,因为它在传输途中没有端到端加密,攻击者可以通过 SIM swapping 或针对 SS7 的攻击来拦截,停用的号码还可能被重新分配给其他用户。对许多受影响的服务来说,短信之外并无替代方案,决定权在平台,用户能做的只有保持警觉。研究人员认为,要改变局面,需要合同强制供应商在送达后删除文本,也需要银行在有替代方案的地方不再用短信发验证码。
要点
- 数据库存有1.25亿条短信,时间跨度为2022年10月至2026年9月
- 库中含 Swedbank、SEB 通知及多个服务的登录验证码
- 研究人员9月28日发现,数据库10月27日关闭
- CSC Telecom 称访问配置漏洞已修复,未发现滥用迹象
- Swedbank 已暂停使用该供应商并启动调查
正在读取登录状态…
暂无讨论,说说你的看法吧