 Mores
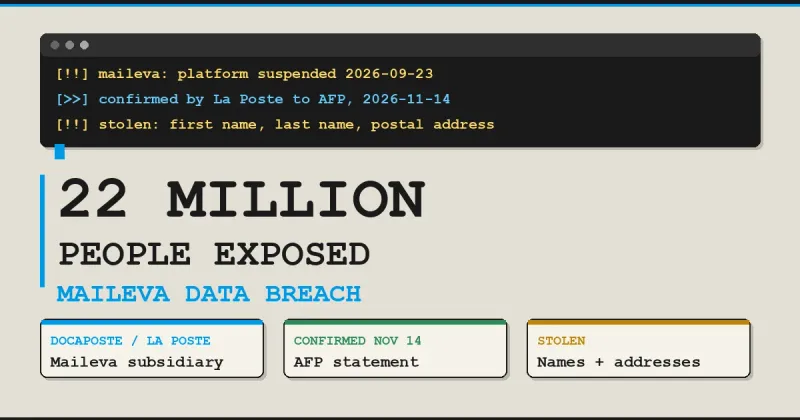
法国邮政集团La Poste于11月14日向法新社确认,其数字业务子公司Docaposte旗下的在线信件平台Maileva遭到黑客攻击,约2200万名收信人的姓名和邮寄地址被盗。集团表示已通知法国数据保护监管机构CNIL并报案,司法调查正在进行。
Maileva为企业、医院和市政当局提供文件打印与寄送服务,受影响客户企业为数千家。目前没有任何组织宣称对此次攻击负责,官方也未指明攻击者或勒索要求。
事件经过
按照法国网站Cyberattaque.org还原的时间线,2026年9月23日早上7点,Maileva在发现可疑网络活动后出于预防考虑关停了全部服务。9月24日发给客户的第一条通知称,有人试图未经授权登录部分账户,目的是冒用他人名义寄出欺诈信件。Maileva随后封锁相关账户并报案,平台停摆六天,直到9月29日恢复。
当时并未提及数据被盗。直到11月14日的声明,La Poste才改变说法,确认2200万名收信人的姓名和邮寄地址已经丢失。Maileva还以书面形式向Cyberattaque.org确认了这一数字。
FrenchBreaches网站援引Docaposte一份10月5日的信息说明称,攻击者利用了Maileva生产系统中的一个应用漏洞,可疑活动据称始于9月9日,比平台关停早两周。该文件未获官方通报证实。
至于攻击者身份,目前仍无定论。没有任何组织宣称对此负责,已查阅的消息来源也没有指明攻击者、已确认的手法或勒索要求。
受影响的机构
攻击的真实规模,是由使用Maileva的机构一家接一家说出来的。据Cyberattaque.org汇总,10月9日,布列塔尼康沃尔地区一家职业医学服务机构SPST Cornouaille发函称,有未经授权的第三方进入了信件追踪数据库。11月2日,Novabio实验室确认,Inovie集团旗下多家实验室的患者数据失去保密性,泄露的是身份信息和地址,不涉及支付数据和密码。
11月3日和9日,两家社会住房运营商相继发出通知。Flandre Opale Habitat管理着259个市镇约2万套住房,提醒称相关数据可能来自过去十年寄出的信件,包括客户编号、住房信息和账单金额。奥克西塔尼亚的Altéal管理着1.4万多套住房,发出类似提示,但没有说明涉及多少租户。洛里昂的交通网络IZILO也承认部分用户的数据曾被访问,并称不涉及银行账户信息。
最严重的一例出在巴黎近郊叙雷纳的Hôpital Foch。该院10月28日获知情况,11月6日对外通报,称有黑客查看了9月9日至23日期间寄出的催款函内容。这些文件载有发票编号、就诊日期和金额,但不含诊疗性质和银行信息。负责替医院寄信的中间商Kiwee.care表示,自2026年6月起才与Maileva合作。
哪些数据被盗
官方口径只到收件人的姓名和邮寄地址为止,其余信息都来自第三方,只能当作第三方的说法来读。按FrenchBreaches援引的Docaposte文件,2200万人是由约3900万条信件记录去重后得出的,因为同一个人可能收到过多封信,数据最早可追溯到十年前,视合同而定。
对于寄件方企业,据称还会出现电子邮箱、登录标识和每封信的文件名,而文件名能透露的信息比看上去多。该文件还称,客户企业的IBAN可能出现在Maileva的计费应用中。这一点没有出现在已查阅的任何官方通报里,而Novabio和IZILO则称其用户的银行数据不在其列。
至于信件全文,除Hôpital Foch的催款函外,目前没有证实被窃取。另一处空白与CNIL有关:通报确已提交,但官方消息来源没有给出日期。Maileva称拥有7万多名用户,2024年寄出1.8亿份文件,这些数字由Maileva提供。
地址泄露为何危险
单看姓名和地址,似乎无关紧要,问题出在组合:知道某人会收到实验室、社会住房机构或医院的来信,就能编造出一封比泛泛诈骗可信得多的假催款函、付款通知或催收邮件。Cyberattaque.org也指出,住房信息和账单信息足以构造出看起来很真的付款请求。其中一些信息不会马上出现,利用数据泄露实施的诈骗往往要等几周之后才冒头。
还有一个现实限制。Maileva称,通知当事人是客户企业的责任,所以并没有一个网站可供查询自己是否在这2200万人之中,要么收到信件寄出方的通知,要么就无从得知。收到通知的人应通过其他渠道核实,因为关于泄露的通知本身,也是钓鱼的绝佳诱饵。
Cybermalveillance.gouv.fr建议,凡有条件就启用双重认证,涉及银行数据时要定期检查账户。地址不是点一下就能换的,一封写着正确姓名和正确金额的信放在桌上,在今后几个月里仍将是最容易编造的骗局。
各方应对与提醒
受影响的客户企业为数千家,没有给出确切数目。按欧盟《通用数据保护条例》的框架,Maileva作为处理者必须告知客户企业,再由客户企业通知监管机构并写信给当事人。
薄弱点在于中间这一环,而不是某一家企业。医院和社会住房机构并没有遭到直接攻击,它们只是把寄信业务交给了一个平台,而这个平台出了事。各方各自发现损失,前后相隔数周,通知的写法也各不相同,而患者和租户与Maileva本来毫无关系。
就法国而言,这一规模创下纪录,按Cyberattaque.org的算法约占全国人口的三分之一,远超近期其他泄露事件,例如索尼旗下运营商So-net的258万条记录,或Capcom ID的1170万个账户。11月初,法国还刚刚经历针对血液服务机构EFS血浆冷冻柜的攻击。
对于如何识别利用这些数据的诈骗信息,要点是看它是否要求你做什么。信息里写出你的姓名或地址,并不能证明它来自真正的公司,因为拿到名单的人都能写。凡是要求付款、确认数据或紧急点开链接的,一律不要理会,应手动输入网址打开该机构网站,并把金额与最近一张发票核对。
要点
- La Poste于11月14日确认约2200万人姓名和邮寄地址被盗
- Maileva于9月23日发现可疑活动后关停全部服务六天
- 受影响客户企业为数千家,确切数目未公布
- 叙雷纳Hôpital Foch称黑客查看了9月9日至23日寄出的催款函内容
- 官方称通知当事人由客户企业负责,无公开查询工具
正在读取登录状态…
暂无讨论,说说你的看法吧