 Mores
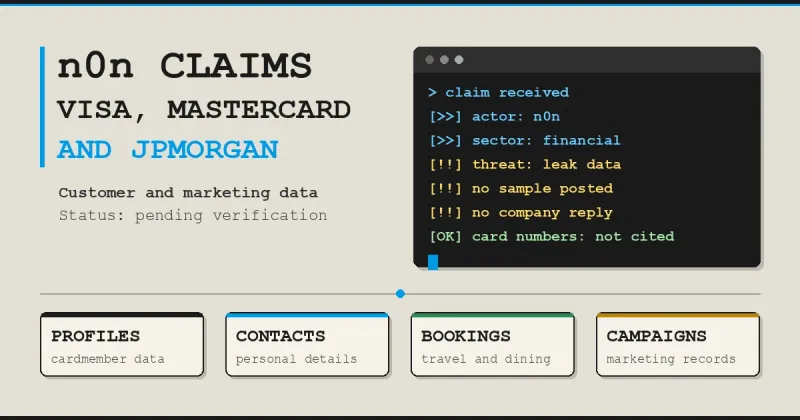
勒索组织n0n声称已窃取Visa、Mastercard和JPMorgan Chase的客户与营销数据,并威胁若不能达成和解就将公开。这一说法由威胁情报公司Hackmanac于2026年11月16日转发,目前仍待核实,三家公司均未发表任何声明。
据Hackmanac列出的内容,n0n称掌握的数据包括持卡人资料、个人联系方式、高端旅行与餐厅预订记录,以及营销活动的参与记录,涉及多个地区的数百万次互动,还提到客户与发卡行之间的“银行关联”。该组织并未公布数据样本,暴露规模被标注为未量化。
声称包含哪些数据
这些记录据称涉及多个地区的数百万次互动,此外还提到客户与发卡行之间的“银行关联”,即账户与发卡机构的绑定关系。
这条记录同时标注了几个字段:暴露规模为“已声明但未量化”,状态为“待核实”,严重程度估值ESIX为6.12。作为参照,Hackmanac在6月月报中给出的医疗行业加权平均值为5.48。推文还指向其商业平台HackRisk上的完整记录,但不注册无法查看细节。
需要区分的是,11月16日是Hackmanac发现并转发这一声称的日期,并非入侵发生的日期。推文既未说明n0n在何处发布该声称,也未说明数据是何时被窃取的。该组织没有公布任何数据样本。
n0n是谁
n0n于2026年9月出现。据The Register援引SOCRadar的分析,该组织已声称拿下108个受害者,SOCRadar认为它很可能来自俄罗斯,但没有给出最终归因。
按其入侵手法,n0n并不依赖未知漏洞,而是利用弱口令或被盗凭据,对FortiGate的VPN门户进行大规模扫描,并对RDP实施credential stuffing。进入内网后,该组织会创建隐藏的管理员账户并读取邮箱,包括通过电子邮件发送的MFA验证码。
该组织近期的两次动作可作为参照。10月20日,American Banker报道了针对Finzly的威胁,这家公司为银行和信用合作社提供支付基础设施,n0n当时提到了访问密钥和云端机密。11月12日,Expedia确认遭遇经由第三方数据平台供应商的供应链攻击,据Skift报道,n0n声称拿到了该公司的数据。Cybernews称其声明的战利品约有8.3亿行,来自35个会员忠诚度计划,这一数字指数据库行数,而非受影响人数。
这类组织只窃取数据并索要赎金以换取不公开,而不像传统勒索软件那样加密系统。据The Register报道,在个别受害者处它也加密或删除过数据和备份,但包括本次在内的所有声称,共同威胁都是公开文件。
银行卡数据是否受威胁
声称的文字没有提到卡号、安全码、交易记录或登录凭据。所列内容是资料、联系方式、预订记录和活动统计,与完成支付所需的信息类型不同。就目前公开的信息看,持有Visa、Mastercard或Chase卡片的人没有理由认为账户资金已经暴露。
一种可能的解释是,资料、旅行与餐厅预订、营销活动互动数据通常来自高端卡权益计划以及营销平台,而这些系统往往由外部供应商运营。Fortra在其列举的已声称案例中提到TapClicks,这是一家美国营销分析平台,n0n据称拿走了其某个客户的数据库。若这一解读成立,入口是某个共同供应商,而非支付网络本身。
这一解读属于推测,并非已查实的事实,具体情形需由三家公司回答。可参考的先例是2012年,黑客Reckz0r称掌握Visa和Mastercard客户数据,Visa否认系统遭到入侵,据ITPro还原,声称者后来改口,说法与最初不同。
目前的局限也很明确:一切源于该组织的声称及其在X上的转发,既无公开样本,也无公司确认;“攻击”一词只是转述n0n的主张;记录数量标注为未量化,无法判断涉及数百万客户还是某个供应商的营销档案;推文也未说明数据来自这些公司还是第三方,而这决定了由谁通知客户以及依据何种法律义务。
持卡人该如何应对
在声称得到澄清之前,不必因此更换银行卡,需要留意的是收到的消息。如果联系方式和预订记录确实外泄,现实风险是量身定制的钓鱼,即提到你订过的行程或餐厅的邮件或短信,要求“核实”银行卡信息。Visa、Mastercard和各家银行不会通过消息索要安全码或密码。
可行的做法包括:在银行App中开启消费提醒,不点击消息中的链接而是手动输入网址打开App,每个服务使用不同密码,并保持双重身份验证开启。若曾在别处重复使用密码,修改也无妨。
通报规则因国家而异。在欧盟,GDPR要求数据控制者在发现涉及个人数据的泄露后72小时内通知监管机构;在美国,各州有各自的客户通知法律。如果泄露发生在供应商一方,通知义务会层层传导至将数据交给它的一方。
大公司为何因供应商中招
近期多起案例的入口都在第三方而非企业自身。数据平台方面有经由Polymarket供应商发生的270万攻击,银行领域则有针对SMBC Consumer Finance的攻击,因系统共享而连带波及其他日本银行;电子邮件仍是针对银行和保险公司最常用的入口。
整体趋势可参考Clusit的年中报告,该报告统计到全球4911起网络事件,增幅达105%。就本次事件而言,一项声称的分量取决于随之而来的证据,而眼下证据并不存在。接下来要看n0n是否会公布可验证的样本,以及三家公司中是否至少有一家出面回应。
截至2026年11月16日,三家公司均未发布公告,也没有其他独立来源佐证这一声称,它目前只依赖Hackmanac的推文及其“待核实”的分类。Hackmanac表示其监控真实发生的网络攻击并发布观察到的声称,就此事而言,它自己也声明缺少核实。
要点
- n0n声称窃取Visa、Mastercard和摩根大通客户及营销数据
- 该说法由Hackmanac于11月16日转发,尚未得到证实
- 三家公司截至当日均未发表声明
- 声称未提及卡号、安全码或交易记录
- n0n于2026年9月出现,据称已声称拿下108个受害者
正在读取登录状态…
暂无讨论,说说你的看法吧