 Mores
GitHub 与微软公布了一项面向开源软件的安全试点结果:双方使用微软的多模型智能扫描工具 Codename MDASH,在六个广泛使用的开源项目中查找并尝试修复安全漏洞,最终只向维护者提交经过筛选和人工核验的 99 份私密报告。截至 11 月 15 日,维护者已修复其中 55 个问题,14 个修复已进入正式发布版本。
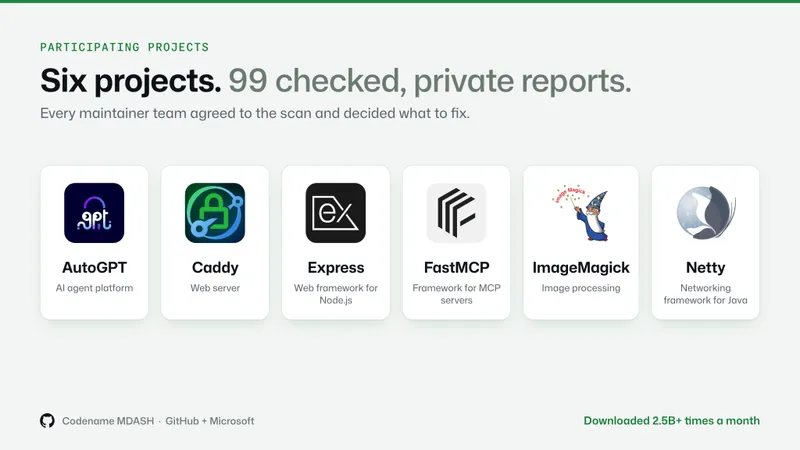
参与试点的项目包括 AutoGPT、Caddy、Express、FastMCP、ImageMagick 和 Netty。GitHub 在博文中强调,AI 让发现漏洞变得快速廉价,但修复仍依赖维护者的人工判断,试点想解决的是报告泛滥而非漏洞发现不足。
试点流程五步
这一试点由 GitHub 与微软共同推进,使用的扫描工具是微软安全部门的多模型智能扫描框架 Codename MDASH,底层模型为 MAI Cyber。双方设定的目标有两个:只向维护者发送真正重要的问题,并且绝不发送未经核验的发现。
流程分为五步。第一步是发现,Codename MDASH 扫描每个项目,并针对发现的问题给出修复建议。第二步是筛选,由 GitHub Security Lab 基于定制 Copilot 能力构建的 AI 分诊代理去除重复项、检查有效性,并把注意力集中到高影响缺陷上,使维护者不必面对原始扫描结果。
第三步是核验,微软 FORGE Lab 的研究人员对每一份剩余发现逐一手工检查。第四步是私密报告,报告通过 GitHub 的私密漏洞报告渠道送达维护者,附带概念验证和修复建议。第五步是修复,由维护者决定修什么、怎么修、何时修,报告与修复都留在 GitHub 上完成。
参与试点的六个项目是 AutoGPT、Caddy、Express、FastMCP、ImageMagick 和 Netty,它们都是 GitHub Secure Open Source Fund 的校友项目。
扫描与筛选结果
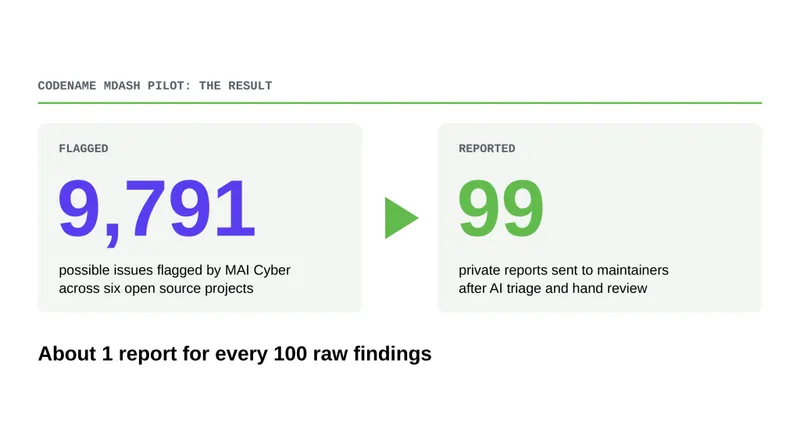
Codename MDASH 在六个项目中标记出数千个可能存在的问题。经过 AI 分诊以及七名微软 FORGE Lab 研究人员的逐条人工复核后,最终只有 99 份私密报告送达维护者手中。
各项目的情况并不相同。Caddy 的维护者在一周或更短时间内修复了收到的全部 22 份报告;ImageMagick 由两人团队维护,同样收到 22 份报告,其中一份报告的摘要显示问题与维护者此前见过的类型并不相同,并精确指向相关代码行,维护者得以在 15 分钟内推送修复。
AutoGPT 的维护者此前刚上线一项新检查,而该检查存在缺陷。相关报告在三天后送达并指向正确的代码行,维护者没有止步于建议补丁,而是在一天内写出修复,不到一周便投入生产环境。
维护者的反馈
维护者对这批报告的评价集中在质量与负担两方面。Express 维护者表示,这些报告帮助他们穿透了漏洞报告的噪音;Caddy 维护者称,扫描发现了此前报告遗漏的冷门缺陷,填补了空白;FastMCP 维护者则表示,这次扫描提供了超出以往 AI 扫描工具的项目安全洞察。
修复效率的变化被 ImageMagick 维护者具体量化:通常阅读、理解一份安全公告并完成修复平均需要约 30 分钟到 1 小时,而这次 15 分钟就完成了修复,差别很大。
GitHub 在博文中强调,发现漏洞已不再是瓶颈,修复才是难点,而修复取决于维护者。Log4j 维护者 Christian Grobmeier 的说法被引用为:防御开源的 AI 必须比攻击开源的 AI 更强。
GitHub 同时提出对使用 AI 查找开源漏洞者的标准:发送前核验每一条发现,对照项目已知情况、威胁模型和安全政策;通过私密渠道报告;附带修复建议;并由维护者决定节奏。
尚未解决的缺口
试点得以奏效,是因为每一步都有人做细致的工作,而这类工作目前还无法规模化。七名研究人员为每个项目投入约两天时间手工核验发现,这一人力成本是流程中的现实约束。
与此同时,低质量报告仍每天涌向维护者,其中包含重复项以及根本不属于漏洞的报告。GitHub 认为,对开源而言,修复需要通过私密漏洞报告渠道交付,维护者需要在私有分支上运行 CI/CD 测试来验证修复,还需要能够访问具备网络安全能力的模型,在修复前后核验概念验证,以缩小防御者与攻击者之间的差距。
GitHub 也提醒,六个项目只是小样本,上述经验应作为早期教训来看待。
后续计划
GitHub 表示将把这些经验引入私密漏洞报告和安全公告流程,GitHub Security Lab 已在投入以减少低质量报告给维护者带来的负担。
微软宣布推出 MAI Cyber 2,而本次 Codename MDASH 试点运行在此前的 MAI Cyber 模型上。双方称将继续合作帮助保障开源安全。
在弥补缺口方面,GitHub 与微软计划在不降低标准的前提下扩大研究人员复核的规模。GitHub 将为 Secure Open Source Fund 的每个校友项目提供 AI 安全扫描,发现的问题在私密报告前会经过核验,校友项目还可获得 GitHub Copilot Max,这一支持也将覆盖该基金未来的期次。
GitHub 同时介绍了该基金的背景数据:迄今已有 216 个项目参与,300 多名维护者修复了 4000 多个漏洞,相关软件每月下载量超过 200 亿次。每个项目通过 GitHub Sponsors 获得 1 万美元,并获得安全培训和校友社区支持。
要点
- 扫描覆盖 AutoGPT、Caddy、Express 等六个开源项目
- 经 AI 初筛与人工复核后提交 99 份私密报告
- 截至 11 月 15 日维护者已修复 55 个问题
- 其中 14 个修复已进入正式发布版本
- 七名研究员每个项目约花两天人工核验
正在读取登录状态…
暂无讨论,说说你的看法吧