 Mores
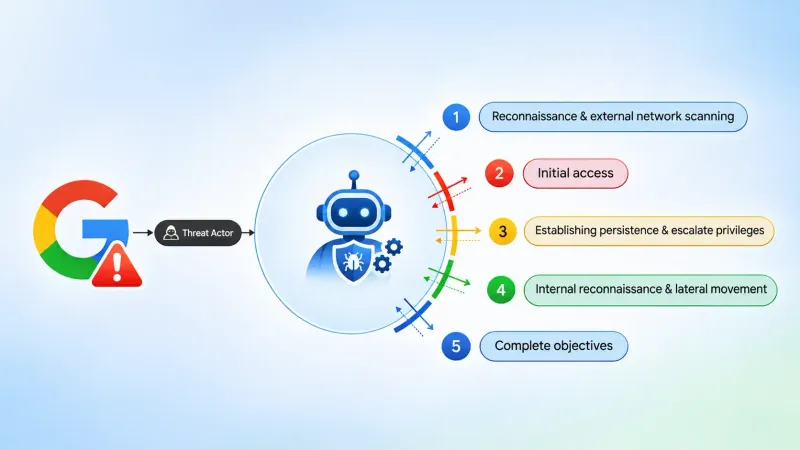
谷歌威胁情报小组(GTIG)在11月17日发布的AI威胁追踪报告中警告,对抗性AI的使用已跨过一个重要门槛:威胁行为者首次在没有人工介入的情况下,运行漏洞发现与利用流程。报告称,攻击者已从基础提示词操作转向自主多代理框架、自动化漏洞利用流水线和窃取AI访问权限的新变现方式。
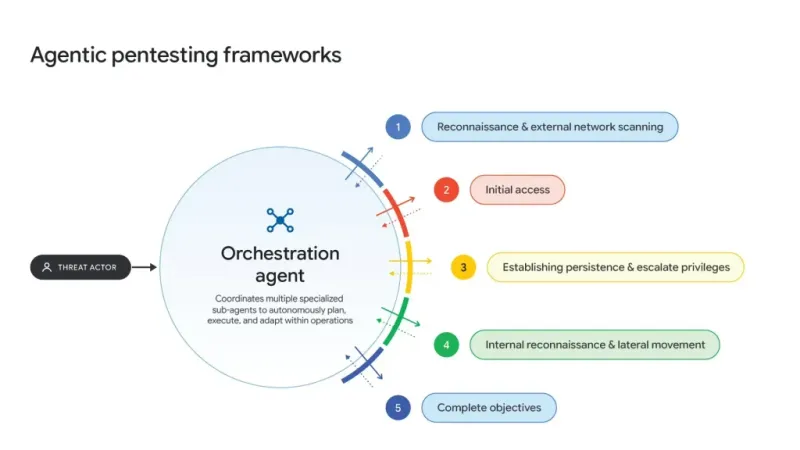
GTIG发现一台暴露的暂存服务器上托管着名为exploit agent的多代理框架,可连接多个前沿与本地大语言模型,持续比对补丁发布前后的代码,找出缺陷、起草利用程序并自动执行。该服务器还存放内部侦察、暴力破解、安装webshell以及清除竞争对手webshell的脚本,受害者数据指向法国媒体、娱乐和教育网站。
从提示词到自主框架
谷歌威胁情报小组在11月17日的AI威胁追踪报告中指出,攻击者已不再停留在基础提示词操作层面,而是转向自主多代理框架、自动化漏洞利用流水线,以及将被窃取的AI访问权限变现的新方式。这一转变自9月起逐步显现,当时研究人员报告称,攻击者开始部署代理式AI来自动化漏洞利用和大规模凭据收集,其中一起案例中,行为者在不到六小时内策划并执行了一次凭据收集行动。
报告称,彼时谷歌尚未在真实环境中观察到完全自主的流水线,而最新报告确认情况已经改变。相关发现建立在Mandiant对代理式攻击框架的分析之上,该分析记录了这类工具如何将攻击时间线压缩至机器速度。
exploit agent服务器曝光
受害者数据表明,运营者针对的是法国媒体、娱乐和教育类网站。环境文件中的俄语注释指示运营者输入大语言模型API密钥,以启用“自动利用”。
开源框架与攻击提速
开源框架在推动此类活动中扮演了重要角色。GTIG观察到CAIRN和PentAGI已在真实环境中被部署使用,并发现有人对CyberStrikeAI和HexStrike AI进行试验。其中CAIRN曾被用于攻击美国航空航天领域的目标;2026年8月下旬至10月初,一名行为者运行基于PentAGI定制的平台,扫描亚洲多地的机构。
速度是主要危险所在。攻击者利用大语言模型逆向分析补丁,快速将n-day漏洞武器化。PaperCut零日漏洞CVE-2026-81578和CVE-2026-82078披露后,研究人员在一天内就产出了可用的利用程序;GreyNoise报告称四天后出现了一场活动,可能借助大语言模型构建利用程序、汇集目标,并在数分钟内取得域管理员权限。零日漏洞利用数量在8月升至22个,而2026年的月均水平为11个。
PHP漏洞CVE-2026-109618和CVE-2026-109619的早期修补代码让攻击者得以在官方补丁发布前比对版本。随后出现了数百个无法运行的、由大语言模型生成的概念验证程序,给防御方带来大量验证负担。ARTEX是其中较为知名的案例,Mandiant记录的ARTEX入侵显示,代理以约2至25秒的间隔成批运行,涉及Active Directory侦察、权限提升和webshell部署。
被盗AI访问成生意
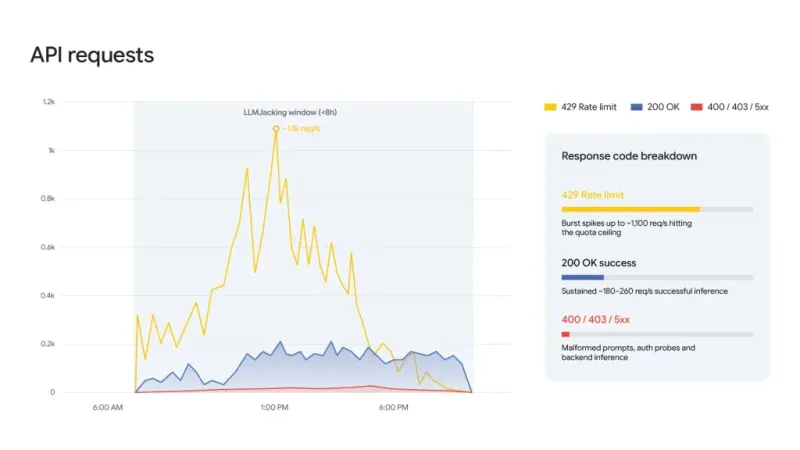
被窃取的AI访问权限同样形成了生意。Mandiant在2026年处置了多起LLMJacking事件,其中单日欺诈性费用超过10万美元,累计达到100万美元。谷歌关于LLMJacking的警告描述了攻击者滥用暴露的云令牌以及LiteLLM中的CVE-2026-40217来提升权限,并通过“LLM Mixers”转售访问权限,价格从每百万token 0.10美元到25美元不等。
在另一场相关活动中,ARTEX的运营者将被盗的大语言模型API密钥重新输入自己的基础设施,形成自我供资的攻击循环。谷歌指出,这些框架目前以牺牲隐蔽性换取速度,会产生嘈杂的取证流量并留下可识别的代码级痕迹,但网络犯罪行为者很可能仍会继续采用;GTIG预计,随着工具成熟,人工参与将更少、隐蔽性将更强。来自中国、伊朗、俄罗斯和朝鲜的国家关联行为者也在利用大语言模型进行侦察、数据分析和影响力行动。
防御建议
Mandiant建议采取分层防御:隔离控制平面,以短期凭据替代长期有效的密钥,落实最小权限原则,实施网络分段,并检测行为异常。
谷歌同时提醒,静态指标将漏掉此类活动的大部分,因为代理往往使用有效凭据和合法功能。
正在读取登录状态…
暂无讨论,说说你的看法吧