 Mores
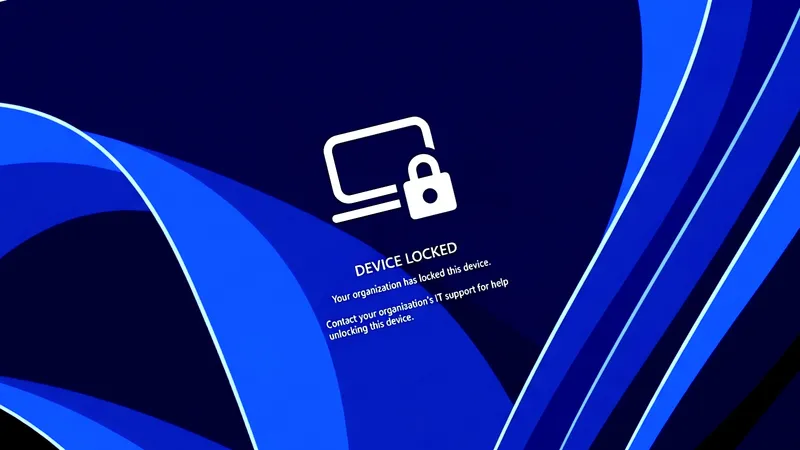
微软正在测试一项名为 Remote Lock 的新功能,允许企业 IT 管理员远程锁定丢失或被盗的 Windows 设备,而不必擦除设备数据。该功能已随 Windows 11 Insider Preview 的 Beta 频道(Build 26320.10003)和 Experimental 频道(Build 26340.10013)向升级设备推送。
据 Windows Insider 沟通负责人 Stephen Lines 介绍,设备被远程锁定后会退出所有活动会话、隐藏全部登录选项并显示锁定界面,但设备仍保持注册和管理状态,BitLocker 继续开启,用户数据原样保留。
功能如何运作
锁定状态在设备重启后依然保持,离线时也同样有效。设备不会退出注册和管理状态,BitLocker 继续开启,用户数据原样保留,只有管理员能从远端解除锁定,用户随后可以回到此前中断的状态继续使用。
这一机制与擦除的区别在于数据是否保留:锁定只是阻止本地登录,设备上的内容并未被清除,因此适合设备暂时下落不明、但仍有找回可能的场景。
管理员操作方式
管理员通过 Microsoft Intune 的自定义配置配置文件实施锁定,适用对象包括加入 Microsoft Entra、混合加入或通过 MDM 注册的设备,系统版本需为 Windows Enterprise、Education 或 Pro。
具体流程是:在 Intune 管理中心进入“设备 > Windows 配置 > 创建新策略”,选择 Windows 10 及更高版本,再选“模板 > 自定义”;为配置文件命名(例如 Remote lock - ON),添加 LockState = 1 的设置;随后把配置文件分配给一个专门用于锁定设备的设备组。要锁定某台设备,只需将其加入该组,锁定会在设备下一次签入时生效。
解锁需要另建一个 LockState 设为 0 的配置文件并分配给解锁组,再把设备从锁定组移到解锁组。整个过程依赖设备与 Intune 的签入,而不是在设备本地操作。
锁定后的限制
设备被远程锁定后,PIN、密码、本地管理员账户和 Web 登录都不再可用,系统只能通过 Intune 解锁。这意味着持有设备的人即使知道凭据,也无法在本地进入系统。
不过,用户的凭据本身仍然有效,可以继续用来登录其他未被锁定的设备。微软将锁定限定在单台设备层面,而非冻结账户。
需要区分的是,Remote Lock 并不会把设备与企业网络隔离,也不会擦除数据。若管理员需要达到隔离或清除的效果,仍要使用 Intune 中相应的设备隔离和擦除控制项。
安全边界与配套更新
锁定功能存在明确边界:Windows 恢复环境、安全模式以及从 USB 或其他介质启动均未被阻止。因此微软提醒,用户应保持 BitLocker 开启,以便设备被重装系统或硬盘被拆下时数据仍受保护。
在推送上述预览版本的同时,微软也开始测试新的高级安全密钥管理功能,允许用户逐个查看和管理存储在 FIDO2 安全密钥上的通行密钥(passkey)。这些功能还让管理员配置始终要求用户验证、最小 PIN 长度和企业证明等企业级设置。
这一测试延续了微软近期在 Windows 11 上的一系列调整。今年 8 月,微软曾宣布新的隐私控制,允许用户选择哪些桌面应用可以访问麦克风、摄像头和精确位置。
要点
- Remote Lock 面向企业 IT 管理员,可远程锁定丢失或被盗设备
- 锁定后 PIN、密码、本地管理员和网页登录均失效,只能经 Intune 解锁
- 设备数据不被擦除,BitLocker 保持开启,重启和离线状态下锁定依然有效
- 用户凭据仍然有效,可继续登录其他未被锁定的设备
- 同一批预览版还开始测试 FIDO2 安全密钥的通行密钥管理功能
正在读取登录状态…
暂无讨论,说说你的看法吧