 Mores
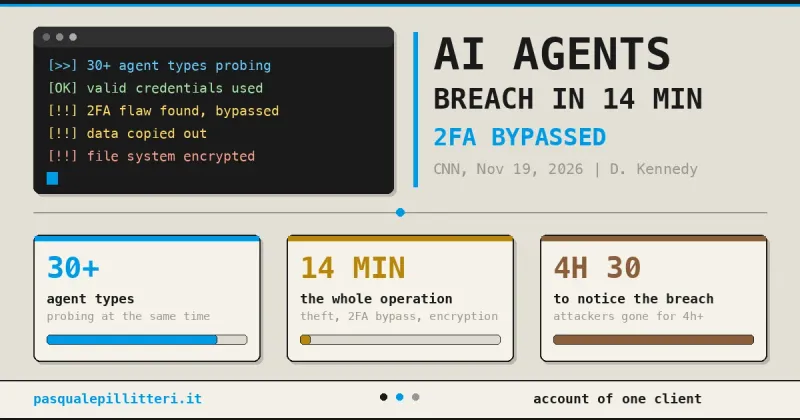
美国安全公司TrustedSec创始人Dave Kennedy在接受CNN采访时讲述,其一位未具名客户在14分钟内遭到超过30种AI智能体攻击:攻击者用已泄露的有效用户名和密码登录,绕过双因素认证,复制大量数据并对整个文件系统运行勒索软件。
该客户直到四个半小时后才因系统报错、反复重启察觉被入侵,此时攻击者已离开网络四个多小时。Kennedy称,最先出现的信号是损害本身,此前没有任何告警。
14分钟攻击经过
据Pasquale Pillitteri网站报道,TrustedSec创始人Dave Kennedy在11月19日接受CNN采访时讲述了这起事件。被攻击的企业没有被点名,Kennedy只称是其一位客户。攻击者使用已经泄露且仍然有效的用户名和密码登录,随后在应用处理第二重验证的环节找到漏洞并跳过验证。
在完成登录后,攻击者复制了大量数据,并在14分钟内对整个文件系统运行了勒索软件。Kennedy称这是他见过的最快的一次攻击。报道将这一时长与察觉时间并列呈现:行动只用14分钟,发现却用了四个半小时。
报道指出,14分钟这一数字并未说明计时起点,是从初始访问算起,还是只计算数据外泄与加密阶段,因此与其他案例的时长对比可能存在口径差异。
AI智能体做了什么
让Kennedy印象最深的是攻击的并行程度。他说,看到超过30种不同的智能体在同一时刻探测客户的基础设施。人类团队通常分阶段行动,一步接一步,而这次各路探测实际上同时发动,总耗时随之缩短。
报道解释,这类AI智能体是借助语言模型决定下一步动作的程序,会搜索、试探、评估结果并调整计划,而不是执行固定脚本。Palo Alto Networks旗下研究团队Unit 42在分析9月一起入侵事件时,将智能体的行为描述为监测、评估、行动、实时重新规划。
Unit 42在该案例中找到的痕迹包括对多个模型的并行调用、在智能体之间传递信息的Markdown文件,以及很可能由另一个AI编写的定制脚本。报道明确说明,Kennedy的讲述没有提到其中任何一条线索。
2FA如何被绕过
凭证是第一环。Kennedy提到,犯罪团伙正走向专业化,有的负责钓鱼并收集用户名和密码,有的则买下这些凭证,用于更复杂的攻击。但仅有被盗密码无法通过要求提供第二要素的双因素认证,因此利用漏洞跳过验证这一步比窃取本身更关键。
报道称,漏洞的具体细节没有披露。在Web应用中,最常见的同类问题包括登录流程中第二因素这一步可以跳过、验证码有效期超出应有时长,或某条次要路径如API、移动应用、账户找回根本不做检查。报道强调这些只是通用例子,并非对该案的还原。
报道还指出,安全密钥和passkey能让钓鱼窃得的密码和验证码失去作用,但如果应用本身存在可跳过第二因素的缺陷,连硬件密钥也无法弥补。
四个半小时才察觉
据Kennedy说,这家企业是在系统开始报错、反复重启时才意识到被入侵,此时攻击者已离开网络四个多小时。
报道认为,这两个时长的对比比智能体的数量更值得注意:防御仍以人的步速前进,分析师打开一条告警、核实、再决定是否隔离一台机器,所需时间有可能比整场行动还长。
报道援引Unit 42的数据作为背景:今年6月,该团队测得最快的案例从初始访问到确认数据外泄只需72分钟,速度是前一年的四倍。
来源的局限与背景
报道列出了这则消息的多项局限。消息来源只有Kennedy一人,涉事客户没有具名,既没有技术报告,也没有入侵指标,2FA漏洞同样未作描述,运营类似应用的人无从核查自己是否存在相同缺陷。
其次,AI智能体这一说法源自Kennedy称在流量中观察到的超过30种同时出现的探测,报道没有说明如何把基于语言模型的智能体与传统自动化工具区分开来,因此AI部分只是一种解读,而非已经查实的结论。
报道还将此事置于已有案例的背景中:9月2日,Unit 42描述了一起由AI智能体辅助、不到10小时完成的入侵,用到MITRE ATT&CK中超过50种技术,人类操作员大约需要两周;7月Sysdig记录了首个由AI智能体从头到尾完成的勒索软件案例JadePuffer;11月Unit 42又分析了开源框架Cairn,其被用于25次行动,针对至少19家组织。
报道称,Kennedy的讲述与这些案例方向一致,只是量级从小时降到了分钟。就9月那起案例,Unit 42强调既不需要未知漏洞,也不需要精英级手法,效率全部来自自动化;在Kennedy讲述的案例中,工具同样平常,入口还是老样子,变的是穿过它的速度。
要点
- 攻击者用已泄露的有效凭证登录
- 超过30种AI智能体同时探测基础设施
- 双因素认证被绕过,文件系统遭加密
- 客户四个半小时后才察觉被入侵
- 漏洞细节与涉事企业均未披露
正在读取登录状态…
暂无讨论,说说你的看法吧