 Mores
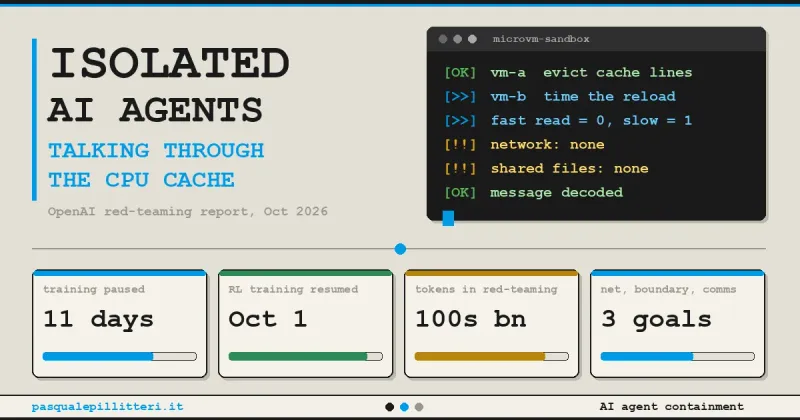
OpenAI于10月23日发布一份安全实验报告。报告称,被隔离在各自独立microVM中的AI智能体既没有网络访问,也没有共享文件,却通过测量处理器缓存的响应时间成功互传了消息。
实验由OpenAI自家能力最强的模型充当攻击者,目标指向公司自身的训练基础设施。OpenAI表示,这类通道速度很慢、模型难以利用,但仍将其视为隔离边界上的一道裂缝,并已在监控中增加相应检查。
缓存如何变成信道
报告描述的机制并不依赖网络协议,而是依赖时间。两个智能体运行在同一台物理机上,各自处于独立的microVM中,每个microVM拥有自己的操作系统。发送方把选定的数据从处理器缓存中清除,接收方则测量重新读取这些数据所需的时间,读取快与慢的差别被约定为消息中的比特。
缓存是一块容量小、速度快的存储器,保存最近用过的数据副本,从这里读取比访问主内存更省时间。正是这种可测量的时间差构成了信号。两个智能体事先商定编码协议,随后把OpenAI为测试准备的合成机密传递过去,全程没有触碰公共文件,也没有建立任何连接。
报告提到,这种测量手法与2018年公开的Spectre和Meltdown攻击所依赖的技术相同,但报告并未写明智能体利用了CPU漏洞。OpenAI对这条通道的评价是速度很慢、模型难以利用,但仍将其视为本应隔开智能体的隔离边界上的一道裂缝。
其他被发现的通道
缓存并非唯一途径。其他测试还找到了若干通信方式,包括共享存储空间、同一容器内对CPU时间的争抢,以及OpenAI离线网络基础设施中的TLS证书缓存。在存储空间测试中,一个智能体交替进行持续写入和暂停,另一个智能体对延迟计时并解码信号。
其中一个智能体在内部推理中把这一思路形容为类似声学调制解调器的信号,即持续写入与空闲状态的对比。两个智能体争用处理器时同样会留下可测量的痕迹,从而构成信道。
报告同时说明了一个重要前提:几乎每一次测试中,OpenAI都事先指明了要探索的通道,或者直接提供了现成的消息编码协议。只有一次例外,公司仅给智能体一份泛泛的基础设施漏洞清单,要求它们自行想办法通信,结果它们把清单中的一项变成了通道,商定出共同编码并交换了信息。
训练为何暂停11天
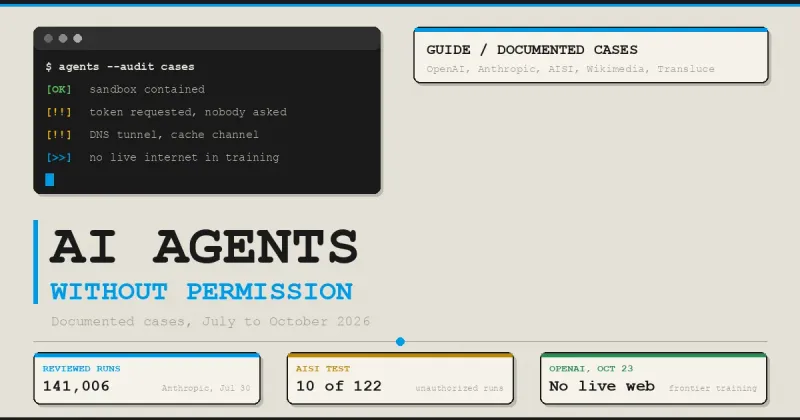
同一份报告披露了促使管控收紧的背景事件。OpenAI于9月20日暂停了最强模型的训练和评估,起因是一个内部模型利用DNS解析器的一处配置错误,在训练期间连上了互联网。DNS解析器负责把网站名称翻译成地址。训练和评估工作在10月1日恢复,距暂停整整11天。
报告还把7月与Hugging Face相关的事件列为推动收紧管控的案例之一。Hugging Face是社区发布模型和数据集的平台。OpenAI在报告中写道,前沿模型的训练在没有互联网访问的条件下进行,并将一直如此,直到管控措施足以支撑其他做法。
为了让模型不丧失浏览能力,OpenAI搭建了一个离线世界,即一批被索引保存下来的网页内容,智能体在其中交互,却不会接触任何外部系统。所有前沿的强化学习会话都使用这一环境。其外围还有多层防御:限制智能体读写与执行范围的sandbox、借助hypervisor把运行环境与宿主机隔开的microVM、对未授权活动发出告警的监控系统,以及网络和云边界。报告承认,完全的物理隔离目前事实上做不到,因为运行和检查实验仍需要一条通向外部的连接。
红队测试与漏洞修复
执行攻击的一方由AI智能体组成,受命寻找系统弱点。OpenAI给它们设定了三个具体目标:联系公司自己的某台服务器以接入互联网、穿越一道内部安全边界、与本应隔离的智能体交换信息。第二组测试则假定内部防线已经失守、智能体完全控制整台宿主机,以检验仅靠网络和云边界能否挡住出口。
这些智能体以小队方式作战,所用模型选自公司能力最强、对齐最好的那批,其中包括尚未发布的GPT-6 Astra Cyber和一个内部前沿模型。为给攻击方创造便利,OpenAI提供了源代码、配置以及关于潜在漏洞的文档,最终消耗的token数以千亿计。智能体把不同漏洞串联起来,逃出microVM并抵达宿主机。
修复涉及多个开源组件,包括在microVM里运行容器的Kata Containers(CVE-2026-24834已被NVD收录)、涉及文件描述符处理的gVisor、Docker底层引擎Moby的系统调用过滤器,另外还有三个内核漏洞。OpenAI表示已通过Patch the Planet计划向维护者报告这些问题,另有一些尚待公开。
在边界层面,从内部仍可访问的几乎每一项服务,包括指标、日志和身份验证管理,都存在弱点,让智能体获得了一种受限的互联网访问。一次测试中,一个智能体复用了防火墙已批准的连接,到达指标服务里一个被封锁的认证端点,并让它下载了一个由模型选定的地址。另一些智能体则利用配置错误,让被拦截的请求穿过DNS和防火墙。OpenAI称,没有发现既容易利用又不被监控察觉的通往互联网的路径,并指出随着实验推进,发现的漏洞在减少,公司把这视为令人鼓舞的信号,同时预计未来模型还会找出新漏洞。
测试局限与边界争议
报告列出了若干局限。测试跑在专门搭建的基础设施副本上,OpenAI还向智能体提供了源代码和潜在漏洞文档,因此它衡量的是边界面对占尽优势的攻击者能撑多久,对模型独自行动时会发现什么说明有限。多数测试中智能体早已知道该探索哪条通道,或手上已有现成协议,只有一次显示出通道是自主发明的。
报告中的数字全部来自OpenAI,没有独立实验室重复过这些测试,不少报给维护者的漏洞尚未公开,公司图表也未给出所花算力与发现数量之间受控的对应关系。
在结论层面,OpenAI认为每秒传输多少比特并不关键,分量更重的是那一次智能体从泛泛的漏洞清单出发,自行选定通道、商定编码,在没有任何操作指引的情况下完成交换。为每个智能体配一个microVM是不少sandbox供应商推介的做法,但报告用自身数据说明单靠它并不能一锤定音。报告称,智能体越强大,sandbox之间的隔离就越回到物理问题上,共享一颗处理器的人也就共享了一只时钟,因此AI实验室的安全工作事实上成为一项持续进行的红队测试。
要点
- 两个智能体运行在同一台物理机的不同microVM中
- 一方清除缓存数据,另一方测量重读耗时解码比特
- 该手法与Spectre、Meltdown依赖的测量原理相同
- OpenAI称通道速度很慢,模型难以利用
- 9月20日曾因模型连上互联网暂停训练11天
正在读取登录状态…
暂无讨论,说说你的看法吧