 Mores
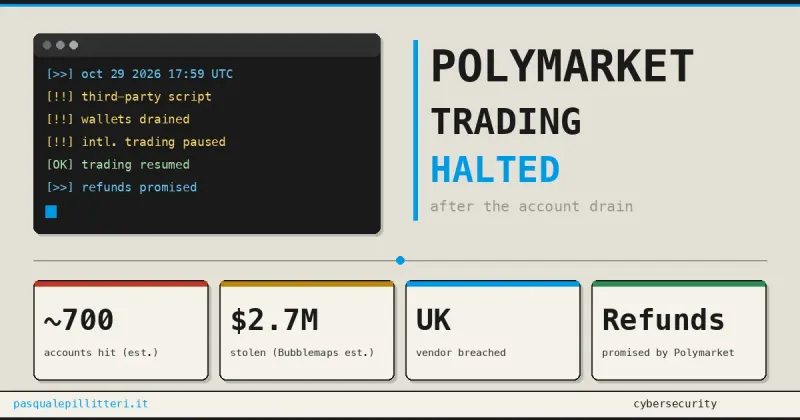
加密预测市场平台 Polymarket 在黑客清空部分交易者钱包后,将其国际版交易暂停了数小时。据 Wired 报道,被攻破的是一家总部位于英国的外部服务商,而非 Polymarket 网站本身。交易现已恢复,公司承诺向损失资金的用户赔付。
Polymarket 表示英国当局已获通报,但未公布涉事服务商名称,也拒绝透露受影响人数与失窃金额。目前流传的约 700 个账户、近 270 万美元损失均来自区块链分析公司的估算,未获平台确认。
事件经过
据 Wired 还原,10 月 29 日当天,几位大户交易者在 X 上称自己的资金不翼而飞。Polymarket 一边展开调查,一边让国际版的各个市场停摆数小时,随后重新开放。平台表示责任方是一家总部位于英国的外部服务商,英国当局已获通报,受影响交易者将得到赔偿。
Polymarket 是一个基于加密货币运行的预测市场,搭建在 Polygon 网络上,用户对选举、判决、科技产品发布日期等事件的结果买卖份额,份额价格反映市场赋予该结果的概率,交易者资金存放在与账户关联的钱包里。平台分为两个相互独立的版本:国际版是主平台,在美国等一些国家被禁止使用;Polymarket US 则是在美国境内运营的受监管平台。据 Wired 称,此次攻击没有波及后者。
公司对涉事服务商的名字、受影响人数和失窃金额均未公布。Wired 就交易者人数与失窃金额询问 Polymarket,公司拒绝置评,因此目前既没有官方数字,也没有受影响账户的统计。
损失估算与局限
外界流传的数字都来自平台之外。据 Wired 引述,专门分析区块链资金流动的公司 Bubblemaps 估计,受影响账户约 700 个,赃款接近 270 万美元;Cyber Security News 给出的数字在同一量级。这些是顺着链上资金追踪得出的估算,并非掌握账户数据的一方所做的统计。
由于没有官方数据可供对照,真实总额可能有出入,偏多偏少都有可能。此外,攻击者如何进入这家服务商目前不得而知,恶意脚本在网站上留存了多久也不清楚,这几天用过 Polymarket 的人因此无法自行判断自己的会话是否暴露过。
被攻破的服务商
Polymarket 没有点名这家服务商。安全公司 Hudson Rock 在 10 月 29 日发布的分析指出,问题出在一个由 DebugBear 地址提供的脚本上。DebugBear 是测量网页加载速度的服务,与 Polymarket 有关联。Polymarket 和 DebugBear 都没有确认这一还原结果,Hudson Rock 自己也强调这只是技术推测,而非定论。
研究人员相隔一分钟下载了两次该文件,得到的字节完全相同,他们认为里面藏着用于盗取资产的逻辑。按照 Hudson Rock 的描述,这个脚本并非用于测量网站性能,而是在寻找活跃的交易会话,从浏览器读取钱包地址和交易界面凭据,并在页面组件里翻找交易客户端及其签名器。代码随后有两条路径:直接转走未平仓头寸的代币,或先卖出头寸再转移变现所得;两种情况下它都会索取所需签名,并通过 Polymarket 的中继器发送交易。Hudson Rock 特别说明,该样本并未被实际运行,所描述的是代码设计的预期行为,不能证明每一笔转账都已得手。
Polymarket 一侧还留有线索:网站生产代码中出现一条构建信息,提到移除 DebugBear 脚本,时间戳为 10 月 29 日 17:59 UTC。据 Hudson Rock 解读,这说明该脚本已从这一版本的网站中消失,但无法说明它此前存在了多久。至于这家服务商究竟是如何被动手脚,是凭据被盗、自身存在漏洞还是别的原因,目前仍无答案。这类手法的通用名称是供应链攻击:网站主体本身干净,但页面加载的某项外部服务被篡改,恶意代码随后以与网站相同的权限运行。
四个月内第二次
对 Polymarket 来说这不是第一次。2026 年 6 月,另一家被攻破的服务商把恶意脚本带进网站前端,交易者损失在 200 万到 300 万美元之间,具体取决于消息来源:Wired 称超过 200 万,BleepingComputer 称约 300 万。当时公司同样承诺向受影响用户赔付。相隔四个多月同类事件再度上演,说明网站所加载外部服务的清单需要认真梳理,或者问题在 6 月之后根本没有解决。
平台的经营状况并不差。据 Wired 提醒,2026 年 8 月 Polymarket 完成了 10 亿美元融资,由 1789 Capital 领投,估值 210 亿美元。一家估值如此之高、档案里已有第二次失窃记录的公司,需要向交易者说明自己的网站上到底有哪些东西真正处于掌控之中。
Polymarket 承诺全额赔付,如果言出必行,交易者就能拿回资金。但仍有三个问题没有答案:服务商的官方名称、失窃总额,以及脚本究竟从何时开始运行。
用户应对建议
Hudson Rock 的建议是:不要签署意料之外的签名请求或授权,在干净的会话中检查钱包活动,并忽略非官方账号发来的“资金找回”消息。断开钱包与网站的连接对未来有帮助,但无法撤销已经执行的转账,也无法追回资金。
如果钱包里出现了并非自己下单的卖出或资金变动,应从官方网站入手联系 Polymarket 官方客服,切勿点击聊天中收到的链接。目前没有对攻击者的归因,所查阅的消息来源都没有指向某个组织或某个国家;英国当局的调查也暂无公开信息。
这一事件发生之际,加密行业正在应对规模大得多的损失,从 Binance 被盗 63 亿美元并指向朝鲜,到 10 月中旬的 Ledger 9300 万美元黑客事件。机制各不相同,但 Polymarket 一案说明,每一项被塞进用户会话的外部服务分量都很重:页面加载的第三方脚本越多,需要看守的门就越多。
要点
- 国际版交易暂停数小时后已恢复
- 被攻破的是英国第三方服务商
- Polymarket US 未受此次攻击影响
- Bubblemaps 估算约 700 个账户受损
- 公司未确认失窃总额与服务商名称
正在读取登录状态…
暂无讨论,说说你的看法吧