 Mores
美国网络安全和基础设施安全局(CISA)警告,攻击者正在利用 WordPress 核心更新过程中的一个漏洞接管网站。该漏洞编号为 CVE-2026-119977,CVSS 评分为 8.1,可让攻击者在目标站点没有账号的情况下实现远程代码执行,已于 11 月 3 日被列入 CISA 的已知被利用漏洞目录。
漏洞由 Picus Security 安全研究员 Umut Bayram 发现,其底层行为可追溯到 2008 年发布的 WordPress 2.7。公开公告列出的受影响版本为 4.7 至 7.1.3,WordPress 已于 10 月 28 日发布 7.1.4 版本修复。
更新过程如何暴露网站
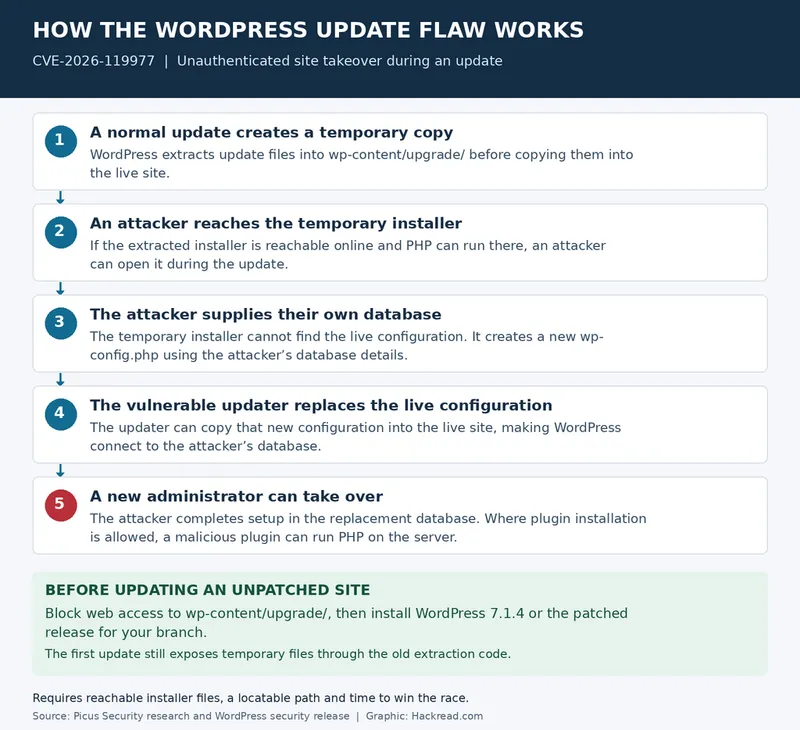
按照公开的技术分析,WordPress 在执行核心更新时,会先把下载的安装包解压到 wp-content/upgrade/ 下的临时目录,再把这些文件复制到正在运行的站点中。如果安装包中包含 WordPress 安装程序,而服务器又允许在该目录中进行 Web 访问和 PHP 执行,攻击者就可能在更新进行期间访问到这份临时副本。
这份临时安装程序会检查附近位置是否存在配置文件,但找不到线上站点真正的 wp-config.php,于是把解压出的副本当作一个尚未完成配置的安装。攻击者若及时访问到它,就可以填入自己控制的数据库连接信息,安装程序随即在临时目录内生成新的 wp-config.php。在存在漏洞的版本上,更新程序可能把这个由攻击者生成的文件覆盖到线上站点的配置上,从而把 WordPress 指向攻击者的数据库,攻击者再在其中创建管理员账号。
在允许管理员安装插件的典型单站点环境中,这条路径最终可以通向在服务器上执行 PHP 代码。Bayram 在公开的技术分析中描述了这一过程。攻击能否成功,取决于能否在更新各阶段之间、WordPress 删除临时安装之前抢先行动,也就是利用检查与使用之间的时间差。此外,攻击者还需要确定临时目录的位置;部分较早版本为该路径加入了随机性,使利用还依赖其他获知目录名的方式。
是否会被利用还取决于更新包内容、服务器配置以及攻击者定位临时文件的能力,并非每次更新都会暴露必要的文件。
修复与受影响版本
修复内容包括随机化临时目录名称、保留阻止目录列表的文件,以及阻止暂存的 wp-config.php 覆盖线上配置。安全修复也被回移到较旧的分支,最低至 4.7。WordPress 同时说明,只有最新版本处于积极支持状态。
公开公告列出的受影响版本为 4.7 至 7.1.3,而 Bayram 的研究认为更早的版本同样受影响。2.7 至 4.6 的版本没有获得此次修复,应当升级。
CISA 将该漏洞列入已知被利用漏洞目录的日期为 11 月 3 日,其 CVSS 评分为 8.1。对于适用的联邦系统,CISA 设定的修复截止日期为 11 月 6 日,并按约束性操作指令 26-04 将取证排查列为要求。CISA 的利用警告没有指明攻击者身份,也未披露有多少网站遭到入侵。
打补丁后仍需防护
安装修复本身还需要额外防范,因为解压阶段仍由网站上已安装的更新程序执行。未打补丁的站点在升级到修复版本时,新代码会阻止临时配置文件替换线上配置,但旧的解压代码仍可能在可预测、可通过 Web 访问的位置留下临时安装程序。攻击者可能在该临时安装被清理之前完成配置并执行 PHP 代码,而那里运行的代码拥有 Web 服务器的权限,包括这些权限对线上站点文件的访问能力。
Bayram 建议在开始更新前禁止对 wp-content/upgrade/ 的 Web 访问,并确认对该目录的请求返回 403 响应。该限制应通过服务器配置或 WordPress 根目录的 .htaccess 文件实施,而不是放在升级目录内部,因为更新程序可能将其删除。
另一种做法是管理员在公共 Web 目录之外下载并解压修复版本,再手动替换核心文件,同时保留 wp-config.php 和 wp-content。标准的 wp core update 命令不能替代这一方法,因为它使用的是同一个核心更新程序。
AI 辅助下的漏洞研究
Bayram 表示,他使用 GPT-5.6 Sol 作为研究伙伴发现了该漏洞,从检查更新程序到构建出可用的利用链大约用了四小时。他在向 Hackread.com 发表的评论中警告,漏洞研究速度加快,也让攻击者有更多机会在广泛部署的软件中寻找弱点。
他说,如果一名职业早期的研究员能在一个下午找到一个存在近二十年的远程代码执行漏洞,攻击者同样可以做到。他还指出,生产环境的更新需要时间,即便补丁已经发布,组织在一段时间内仍处于暴露状态。
Bayram 表示,在补丁落地之前存在一段暴露窗口,而这正是攻击者活动的区间。他建议组织在系统发生变化时验证自身防御,而不是等待按计划进行的测试。他说,那才是信号,也正是需要查明自身是否可被利用、现有控制措施能否真正阻止攻击的时候。
要点
- 漏洞编号 CVE-2026-119977,CVSS 评分 8.1
- 攻击者无需账号即可远程执行代码
- 公开受影响版本为 4.7 至 7.1.3
- WordPress 于 10 月 28 日发布 7.1.4 修复
- CISA 将联邦系统修复期限定为 11 月 6 日
正在读取登录状态…
暂无讨论,说说你的看法吧