 Mores
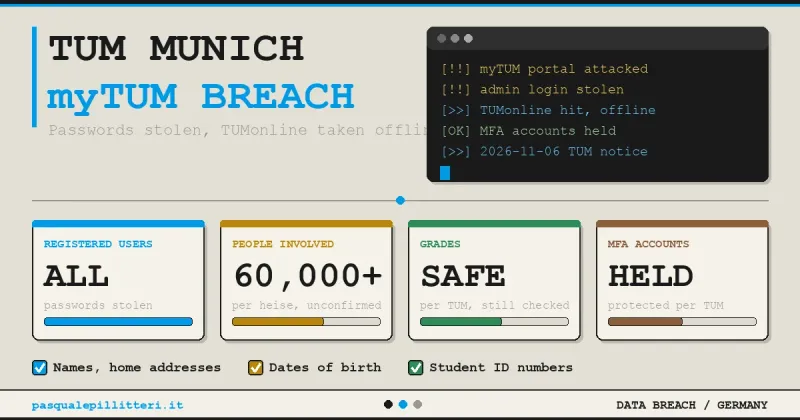
慕尼黑工业大学(TUM)于 2026 年 11 月 6 日确认,身份不明的攻击者盗取了 myTUM 门户所有注册用户的集中登录密码,并利用其中一名 TUMonline 系统管理员的凭据攻击了校园中央管理系统 TUMonline。校方已冻结相关账号并将 TUMonline 下线,表示就目前所知攻击没有向外扩散。
TUM 称日志分析暂时显示成绩、入学申请等数据未被触及,核查仍在继续。事件已上报巴伐利亚州数据保护专员并提起刑事报案,受害人数尚未公布。
事件经过
据校方 11 月 6 日发布的声明,攻击者先入侵 myTUM 门户,取走全部注册用户的集中登录密码,被盗凭据中还包括一名 TUMonline 系统管理员的账号。myTUM 是师生进入学校各项服务的入口,TUMonline 则是存放成绩、入学申请等记录的中央管理系统,两者共用 login.tum.de 这一集中登录入口。
攻击者借管理员凭据直接进入 TUMonline,校方随后冻结相关账号并将该系统下线。TUM 表示,就目前所知攻击没有向外扩散,TUMonline 将在未来几天分步恢复上线。
校方没有说明攻击从何时开始。德国博客 Born 援引一封发给管理员的内部邮件称,事件自 11 月 2 日起已在持续,TUM 未证实这一说法。官方唯一的时间依据是声明的更新时间,即 11 月 6 日周五 12:20。
目前尚不清楚攻击者身份,声明只称是身份不明者,未将事件归到任何组织头上。
哪些数据已暴露
TUM 公布的清单因注册身份而异。对所有注册用户而言,暴露的是 TUM 账号密码、姓名、家庭住址和出生日期;教职员工在此基础上追加工作地址和电话;学生则可能涉及学号、专业和学期数,但校方注明这些只在有记录时才会出现。
成绩和入学申请据 TUM 称未被触及。这一判断来自日志分析,而 TUMonline 内的访问记录只是大部分被留存,个别操作有可能没有出现在日志里,核查仍在继续。
密码的影响范围不止于门户。按 TUM 的 IT 指南,同一组凭据可打开 TUMonline、课程平台 Moodle、eduroam 校园 Wi-Fi 以及学校邮箱。声明没有说明是否有人拿它去试过这些服务。
heise 提到涉及的数据超过 6 万名学生和员工,TUM 并未确认这个数字;该数字指的是涉及的数据,而非被复制的数据,只能当作数量级参考。数据是否真的离开学校、密码当时以什么形式保存,目前都不清楚。
两个月内第二起
这是慕尼黑两个月内第二所大型高校遇袭。路德维希-马克西米利安大学(LMU)在 9 月中旬遭到攻击,自 9 月 16 日起持续处理,涉及整个招生系统,约 60 万份在读和已毕业学生的档案,覆盖五十年的入学历史。LMU 称密码和考试数据不在受损范围内,截至当时也没有发现数据被公开的迹象。
两起案件并不相像:LMU 丢的是档案库,TUM 丢的是入口钥匙。类似的套路在意大利也不陌生,10 月 Unisalento 确认遭到攻击,学生数据流入了暗网。
TUM 的声明还留下一个疑问。校方写道,启用多重身份验证(MFA)的账号经受住了攻击。倘若如此,那名管理员账号要么没有启用 MFA,要么密码被用在了第二重验证管不到的通道上,声明没有说明究竟是哪一种。
账号持有者该怎么做
对在 TUM 学习或工作过的人来说,眼下暂时无法修改密码。校方承诺最迟 11 月 9 日周一提供更多修改方式,说明会在当晚之前发布于 it.tum.de。说明发布后应尽快修改 TUM 密码并启用 MFA。
用过同一密码的其他服务也应一并改掉,包括个人邮箱、网店和社交平台,并为每个服务设置不同的密码。对提到姓名、专业或地址的邮件、信件和电话要保持警惕,不要点击其中的链接,可疑信息可转发给学校的 IT 安全邮箱。
TUM 重申,学校从不通过电子邮件、电话或信件索要密码。一封提到专业和家庭街道的来信看上去会很可信,但这并不能证明它来自校方,因为任何拿到数据的人都能写出来。
与 TUM 无关的人同样适用这一教训:密码管理器和通行密钥能在某个门户失守时降低损失。被盗凭据不会过期,最终会汇入庞大的数据库。
MFA 与监管要求
MFA 要求登录者在密码之外再出示第二个要素,例如手机生成的验证码,而被盗的密码里并不包含它。TUM 正是据此写明受保护的账号撑住了攻击。没有第二重验证的管理员账号,往往是攻击者最先寻找的目标。
在监管层面,欧盟《通用数据保护条例》第 33 条要求数据控制者在发现数据泄露后 72 小时内通知监管机构,除非对个人不太可能造成风险。TUM 称已通知巴伐利亚州数据保护专员,但没有说明具体时间。
就目前公布的情况看,损失尚属可控:密码和个人资料,没有成绩。但一个密码连同姓名、地址和出生日期,正是写出逼真诈骗信息的材料,而这类信息往往出现在失窃后的几周里,那时人们以为风波已经过去。
要点
- TUM 于 11 月 6 日确认 myTUM 全部注册用户密码被盗
- 被盗凭据含一名 TUMonline 系统管理员账号
- TUMonline 已被下线,成绩暂未发现被改动
- 事件已上报巴伐利亚州数据保护专员并刑事报案
- 校方称启用 MFA 的账号经受住了攻击
正在读取登录状态…
暂无讨论,说说你的看法吧