 Mores
韩国负责金融业网络安全支持的金融安全院确认发生黑客入侵和信息泄露。金融委员会与金融监督院11日赴该院开展现场检查,调查事故经过与安全管理情况,并要求全面复查所有系统。
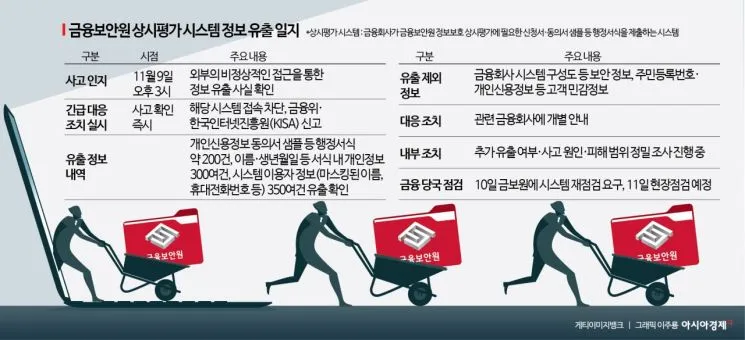
据披露,泄露信息包括约200份行政表格、300余条姓名和出生日期等个人信息,以及350余条经过掩码处理的系统用户信息。金融安全院已切断系统访问并着手调查原因。
泄露信息范围
据了解,泄露内容不包括金融公司的安全信息、居民登记号码或个人信用信息等客户敏感信息。
从构成看,泄露数据以行政表格和系统用户资料为主,涉及个人信息的条目数量在数百条量级,且系统用户信息中的姓名、手机号码和电子邮箱已经过掩码处理。
疑似定向攻击
有观点认为,此次事故可能是针对金融安全院的攻击。分析指出,作为负责金融业安全的专业机构,金融安全院本身的象征意义就可能成为黑客发动定向攻击的诱因。
尤其值得注意的是,此次攻击中发现黑客伪装成金融监督院相关人员创建账号并访问系统。金融安全院系统授予金融监督院查阅全部资料的权限,黑客利用了这一点。
有观点据此指出,黑客可能事先摸清了鲜为公众所知的系统访问结构和权限体系,因此此次事件与近期针对整个金融业的简单无差别攻击有所不同。也有分析认为,参与其中的黑客可能并非海外黑客,而是熟悉韩国金融业情况的国内黑客。不过,账号访问经过、攻击者身份及其意图仍需进一步调查确认。
监管现场检查
11日,一名金融监管部门相关人士表示,金融委员会和金融监督院计划于当天赴金融安全院开展现场检查,预计由主管金融安全院的金融委牵头检查,金融监督院提供协助。
金融委和金融监督院将调查黑客入侵事故的发生经过及安全管理情况,并核查原有漏洞检查和事故应对机制是否有效运转。
据悉,金融安全院在事故发生前曾利用人工智能驱动的模拟黑客工具,检查外部入侵的可能性,并开展漏洞分析。尽管如此,实际入侵事故仍然发生,金融监管部门预计将在检查过程中查明,既有检查是否遗漏了某些漏洞,或黑客是否使用了新的入侵手法。通过金融安全院的自主调查以及金融监管部门的检查,预计将确认现有安全检查的有效性及其不足之处。
安全体系争议
此次事故也进一步推动了要求改善网络隔离环境、扩大人工智能安全检查应用的呼声。金融安全院虽曾从外部开展人工智能驱动的模拟渗透测试,但在利用外部人工智能分析网络隔离的内部系统源代码方面仍受到限制。
有意见指出,仅靠外部渗透测试难以应对迅速演变的攻击手法,因此有必要放宽针对金融公司的网络隔离规定,也改善适用于金融安全院的相关规定,以便利用人工智能分析内部源代码等。
一名金融业相关人士表示,随着人工智能发展,黑客威胁日益升级,仅凭现有方式很难阻止所有攻击;金融监管部门应大胆放宽网络隔离规定,营造积极利用人工智能开展安全检查的环境,并建立事故发生后能够迅速应对、将损失降至最低的机制。
在人工智能技术推动黑客威胁不断升级之际,连被视为金融业安全守门人的专业机构也未能避免遭受入侵,外界对现有安全体系的担忧随之加剧。金融业也在关注此次事故是否可能是针对金融安全院的定向攻击。
安全体系争议
金融安全院于9日在用于支持提交金融公司评估相关资料的常设评估系统中,确认发生了因外部异常访问导致的信息泄露。该系统是金融公司提交评估资料的常设通道,此次异常访问即发生于此。
发现泄露后,金融安全院随即切断系统访问,向金融委员会报告,并着手调查事故原因,同时启动信息保护体系的全面复查。
金融委员会一名相关人士表示,此次事故本身的泄露规模并不算大,但考虑到事故发生在金融安全院,监管部门对此高度重视,并已要求全面复查,以防其他系统再次发生类似事故。
要点
- 金融安全院常设评估系统遭外部异常访问并泄露信息
- 泄露含约200份行政表格和300余条个人信息
- 黑客冒用金融监督院账户访问系统
- 金融委与金融监督院11日开展现场检查
- 金融安全院已切断系统访问并复查信息保护体系
正在读取登录状态…
暂无讨论,说说你的看法吧