 Mores
Check Point 软件公司发布紧急热修复,修复一个高危本地权限提升漏洞。攻击者自 10 月下旬起利用该漏洞在受影响设备上获取 root 权限并建立持久化驻留。漏洞编号为 CVE-2026-123039。
Check Point 在安全公告中表示,已观察到针对数十家客户的活跃利用。受影响产品包括防火墙、多域安全管理服务器、可扩展平台、安全网关和安全管理服务器。
漏洞成因
该漏洞位于用于向 root 级 Gaia OS DynamicCLI(dynamic_server)守护进程发送特权命令请求的 DynamicCLI IPC 接口中。Check Point 在安全公告中说明,Gaia OS DynamicCLI 守护进程以 root 身份运行,监听一个所有用户可写的本地套接字(/tmp/dynamic_socket),且不对连接进程进行身份验证。
由此产生的结果是,已通过身份验证的本地用户可以向该套接字发送命令,并使其以 root 权限执行。这一机制使普通本地账户得以越过权限边界,因此被归类为高危本地权限提升漏洞。
攻击链与后续载荷
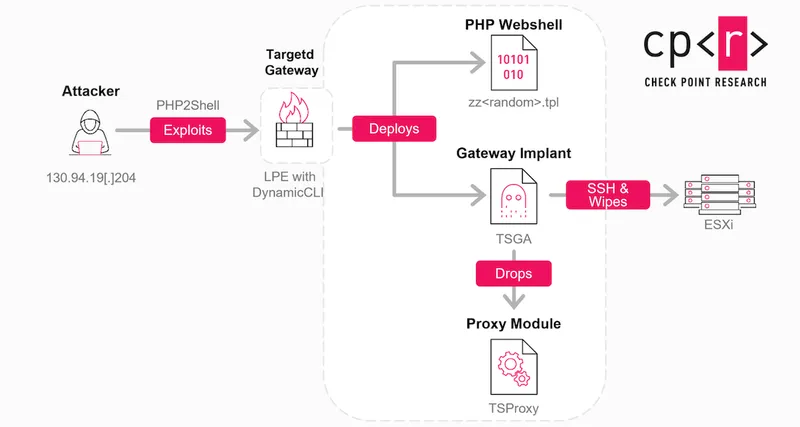
在另一份报告中,Check Point 还原了攻击者的操作顺序:先利用 PHP2Shell 漏洞进入 Mobile Access 门户,再借助 CVE-2026-123039 零日漏洞将权限提升至 root。随后攻击者投放 webshell,并安装 TSGA 后门与 TSProxy 恶意软件。
Check Point 表示,TSGA 与 TSProxy 此前曾在调查针对 Ivanti 设备的攻击时被发现。完成上述步骤后,攻击者从被入侵的网关横向移动至一台 VMware ESXi 主机,并部署了破坏性擦除恶意软件。
Check Point 称已观察到该漏洞针对数十家客户的活跃利用,并同时公布了入侵指标(IOC)。用户可通过检查与利用尝试相关的常见命令、system() 接收点的使用情况(在正常流量中不常见或不存在),以及未使用默认 Clish 包装器的命令来寻找失陷证据;这类命令意味着其通过套接字以 root 身份执行,需要进一步调查。
受影响产品与临时缓解
Check Point 列出的受影响产品包括 Firewall、Multi-Domain Security Management Server、Scalable Platforms、Security Gateway 和 Security Management Server。公司已发布紧急热修复,建议用户尽快部署。
对于无法立即安装热修复的安全团队,Check Point 给出的临时缓解措施是停止 dynamic_server 进程并阻止其重新启动。公司同时提供了入侵指标,供用户排查设备是否已被利用。
历史漏洞与监管背景
今年 9 月,Check Point 曾警告客户,攻击者已在零日攻击中利用 Security Management Server(CVE-2026-93616)和 Security Gateway(CVE-2026-85102)两个严重远程代码执行漏洞,且利用这些漏洞无需在目标系统上拥有权限。
过去两年间,美国网络安全和基础设施安全局(CISA)已将 5 个 Check Point 漏洞列入其已知被利用漏洞目录,其中两个漏洞还被勒索软件团伙滥用。此次 DynamicCLI 漏洞的活跃利用,延续了该公司产品近年多次成为零日攻击目标的情况。
要点
- 漏洞位于 Gaia OS DynamicCLI 的 IPC 接口,编号 CVE-2026-123039
- DynamicCLI 守护进程以 root 运行,监听全局可写的本地套接字
- 攻击者先利用 PHP2Shell 漏洞进入 Mobile Access 门户,再借该零日提权
- 攻击者随后投放 webshell、TSGA 后门与 TSProxy 恶意软件
- 无法立即打补丁的用户可停止 dynamic_server 进程作为临时缓解
正在读取登录状态…
暂无讨论,说说你的看法吧