快讯
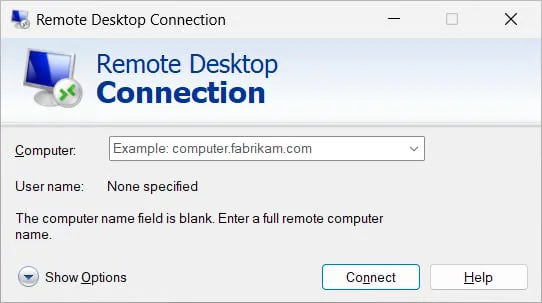
Windows 11 远程桌面连接失败,微软归因于管理员保护功能
微软确认部分企业管理的 Windows 11 设备在启用管理员保护后,非管理员账户远程桌面连接会报错 0xC000000D,目前仅能通过临时关闭该安全功能绕过。 原文链接
 软件分享
GitHub Copilot 支持在 Slack 和 Teams 中跨多个仓库协作
GitHub 于 10 月 15 日发布更新,Copilot 在 Slack 和 Teams 中可在同一对话里检索多个仓库的拉取请求、议题和活动,权限仍由关联身份决定。 原文链接
 开源分享
中国关联 APT 利用 BeyondTrust 零日漏洞,CVSS 评分 9.3
BeyondTrust 披露 Remote Support 设备漏洞 CVE-2026-102764 被中国关联 APT 组织 Armory Castle 作为零日利用,8 月 29 日首次攻击,10 月 8 日发布补丁。 原文链接
 安全分享
Google 为 Android Automotive 改版 Play 商店,Firefox 登陆车机
Google 面向 Android Automotive 推出新版 Play 商店,新增分类与一键下载,并宣布 Firefox 等应用登陆车机,音频模式也将从 Android Auto 引入。 原文链接
 软件分享
Meta 推出企业平台,扎克伯格押注企业级 AI 市场
Meta 在消费级聊天机器人 Muse 走红后推出 Meta Enterprise Platform,扎克伯格称企业是 AI 变现关键,但 Meta 需面对亚马逊、谷歌、微软、Salesforce 和甲骨文等既有对手。 原文链接
 AI分享
西方开源权重模型性能仍落后于中国模型
专家指出,美欧新推出的开源权重模型在性能上仍不及中国主流开源模型,中国开发者受算力限制反而造出更精简高效的模型,成本优势明显。 原文链接
 AI分享
Palo Alto 修复 PAN-OS 零日漏洞 CVE-2026-0322,已被在野利用
Palo Alto Networks 修复 PAN-OS 管理界面代码注入漏洞 CVE-2026-0322,攻击者可在已认证前提下以 root 权限执行代码,CISA 已将其列入已知被利用漏洞目录。 原文链接
 安全分享
Windows 11 照片应用大改版:图库整合与 AI 编辑工具上线
微软为 Windows 11 照片应用推出重新设计的图库、重建的编辑器和更快的查看器,并加入 AI 编辑功能,10 月 15 日起向 Windows Insiders 推送。 原文链接
 软件分享
思科修复 Secure Email Gateway 零日漏洞,已被在野利用
思科修复 Secure Email Gateway 中已被在野利用的零日漏洞 CVE-2026-76519,远程未认证攻击者可借恶意附件以 root 权限执行命令。 原文链接
 安全分享
420名科学家联名呼吁:具备网络攻击能力的 AI 应默认物理隔离
包括 Geoffrey Hinton 与 Yoshua Bengio 在内的 420 多名科学家签署公开信,呼吁 AI 实验室对具备网络攻击能力的模型默认采用物理隔离,并建议设立国际机构制定隔离标准、公开隔离失败事件。 原文链接
 AI分享